
 Clara
Akun administrator adalah target dengan nilai tertinggi bagi penyerang. Satu kredensial domain admin, root pada server produksi, atau owner di konsol cloud yang jatuh ke tangan salah dapat membatalkan seluruh investasi keamanan lain dalam hitungan menit. Karena itu, penerapan hardware security key untuk akses admin — seperti YubiKey — bukan sekadar peningkatan kenyamanan login, melainkan pengendalian risiko pada titik paling kritis dalam arsitektur Anda. Artikel ini membahas rancangan teknis dan operasionalnya secara spesifik untuk akun privileged, bukan untuk pengguna umum.
Mengapa akun privileged tidak cukup dilindungi MFA biasa
Sebagian besar organisasi di Indonesia sudah memakai MFA. Persoalannya, faktor kedua yang paling umum — OTP SMS, OTP email, atau kode dari aplikasi authenticator — masih dapat diserahkan pengguna kepada halaman palsu. Serangan adversary-in-the-middle dengan perangkat seperti proxy phishing modern tidak mencuri kata sandi saja, tetapi juga cookie sesi yang sudah lolos MFA. Pada akun biasa, dampaknya terbatas. Pada akun admin, penyerang langsung mewarisi kemampuan membuat akun baru, mematikan logging, dan mengubah kebijakan keamanan.
Hardware security key memutus rantai ini karena kunci privat tidak pernah meninggalkan chip, dan setiap autentikasi terikat pada origin (domain) yang sah. Situs palsu tidak akan pernah menerima tanda tangan yang valid. Penjelasan mekanismenya kami uraikan terpisah pada artikel cara kerja FIDO2 dan WebAuthn, dan perbandingannya dengan OTP dibahas di security key versus OTP SMS.
Peta protokol: satu kunci, banyak jalur privileged
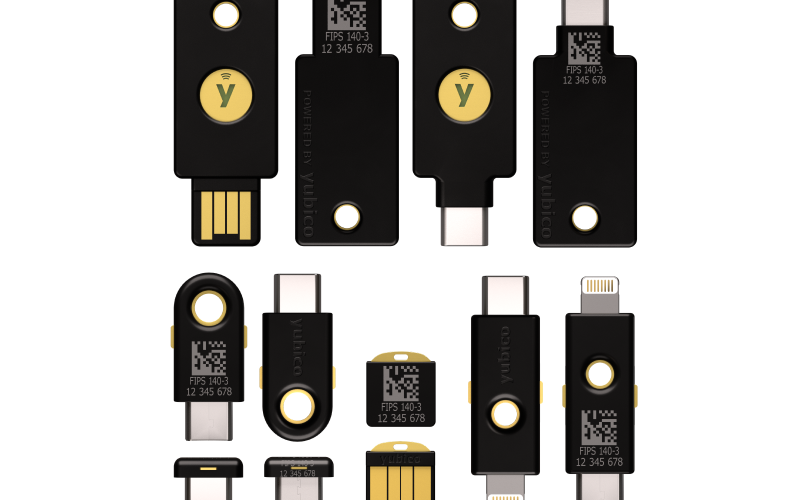
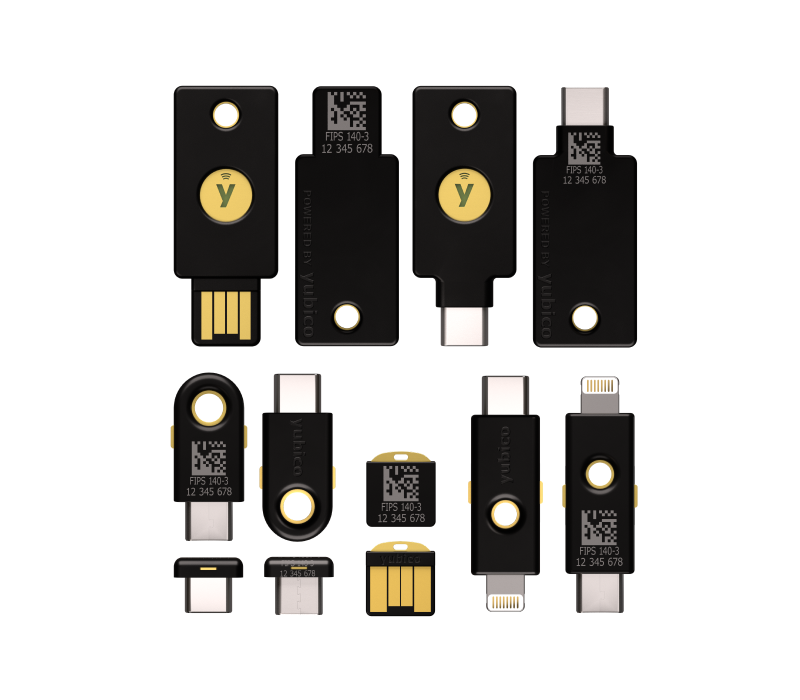
Kekuatan YubiKey pada konteks admin terletak pada kemampuannya menjalankan beberapa protokol sekaligus dari satu perangkat fisik. Ini penting karena administrator jarang bekerja di satu bidang saja: pagi hari membuka konsol cloud, siang masuk ke server Linux, sore menandatangani rilis aplikasi.
| Protokol / applet | Skenario akses privileged | Catatan penerapan |
|---|---|---|
| FIDO2 / WebAuthn | Login konsol cloud, identity provider (Entra ID, Okta, Google Workspace), portal SaaS admin | Tahan phishing karena terikat origin; mendukung mode passwordless dengan PIN + sentuh |
| PIV (smart card) | Interactive logon Windows untuk akun domain admin, RDP ke jump server, autentikasi sertifikat | Membutuhkan PKI internal (mis. AD CS) dan pengelolaan siklus hidup sertifikat |
FIDO2 SSH (ed25519-sk) |
Akses shell ke server produksi dan bastion host | Kunci privat tidak dapat disalin dari laptop; opsi verify-required memaksa PIN |
| OpenPGP | Penandatanganan commit, artefak build, dan skrip deployment | Menurunkan risiko manipulasi rantai pasok perangkat lunak |
| OATH-TOTP | Aplikasi lawas yang hanya mendukung TOTP | Tetap dapat di-phishing; posisikan sebagai jalur transisi, bukan tujuan akhir |
| Challenge-response HMAC | Membuka enkripsi disk atau password vault tim infrastruktur | Bekerja offline, cocok untuk skenario pemulihan |
Merancang tiering akses admin
Kesalahan paling sering adalah memberikan security key kepada seluruh karyawan sekaligus tanpa membedakan tingkat kewenangan. Pendekatan yang lebih efektif adalah memulai dari lapisan paling berbahaya dan bergerak ke luar.
Tiga lapisan yang perlu dipisahkan
- Tier 0 — pengendali identitas dan infrastruktur inti: domain admin, root CA, akun owner tenant cloud, akun pemulihan (break-glass). Wajib hardware key, wajib PIN, tanpa pengecualian fallback ke OTP.
- Tier 1 — administrator server, basis data, jaringan, dan platform aplikasi produksi. Hardware key untuk seluruh jalur masuk, termasuk SSH dan VPN.
- Tier 2 — administrator aplikasi bisnis, helpdesk dengan hak reset kata sandi, dan pengelola konten. Hardware key untuk operasi sensitif, minimal untuk fungsi reset kredensial.
Prinsip pentingnya: akun Tier 0 tidak boleh dipakai untuk membaca email atau menjelajah web. Satu perangkat kerja terpisah — atau setidaknya profil terpisah — mengurangi permukaan serangan jauh sebelum faktor autentikasi ikut bicara.
Kebijakan PIN, sentuhan, dan attestation
Untuk akun privileged, aktifkan tiga hal berikut. Pertama, user verification berupa PIN FIDO2 sehingga kunci yang hilang tidak langsung dapat dipakai. Kedua, user presence — sentuhan fisik pada tiap operasi, yang mencegah malware pada endpoint memakai kunci secara diam-diam. Ketiga, verifikasi attestation saat pendaftaran, agar hanya model kunci yang disetujui organisasi (termasuk varian bersertifikasi FIPS 140 pada lini tertentu) yang dapat didaftarkan ke akun admin. Panduan pemilihan model dan form factor tersedia pada artikel memilih YubiKey untuk perusahaan.
Kepatuhan di Indonesia: apa yang diwajibkan dan apa yang tidak
Perlu dinyatakan jujur: sampai saat ini tidak ada regulasi Indonesia yang secara eksplisit mewajibkan penggunaan hardware security key. Yang diwajibkan adalah hasilnya — pengendalian akses yang memadai dan sepadan dengan risiko. Hardware key adalah salah satu cara paling langsung untuk membuktikan bahwa kewajiban itu dipenuhi.
- UU 27/2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data melindungi data pribadi dari akses tidak sah dan memberitahukan kebocoran secara tertulis paling lambat 3×24 jam. Akun admin yang dibajak adalah skenario kebocoran dengan cakupan terluas.
- PP 71/2019 tentang PSTE mewajibkan penyelenggara sistem elektronik menjamin keandalan, keamanan, serta kerahasiaan sistem yang dioperasikannya.
- UU ITE (UU 11/2008 beserta perubahannya) menempatkan akses tanpa hak ke sistem elektronik sebagai perbuatan yang dilarang, sekaligus menuntut penyelenggaraan sistem yang andal dan aman.
- Sektor perbankan — POJK 11/2022 tentang penyelenggaraan teknologi informasi oleh bank umum mengatur tata kelola akses, termasuk pengendalian atas akun dengan kewenangan istimewa dan autentikasi berbasis risiko. Pembahasan khusus ada di artikel MFA berbasis risiko sesuai POJK 11/2022.
- Sektor kesehatan — Permenkes 24/2022 tentang Rekam Medis Elektronik mengatur pengamanan data dan pembatasan hak akses; akun admin SIMRS jelas termasuk lingkup yang harus dikendalikan ketat.
- Rujukan teknis internasional — NIST SP 800-63B menempatkan authenticator berbasis perangkat keras yang tahan peniruan verifier pada tingkat jaminan tertinggi (AAL3). Ini rujukan yang lazim dipakai auditor sebagai tolok ukur, meski bukan hukum positif Indonesia.
Operasional: bagian yang paling sering gagal
Break-glass dan kunci cadangan
Setiap akun Tier 0 harus terdaftar pada minimal dua kunci fisik. Kunci cadangan disimpan di brankas dengan kontrol dual custody, dicatat nomor serinya, dan diuji berkala — kunci cadangan yang tidak pernah diuji sama saja dengan tidak ada. Siapkan pula prosedur break-glass tertulis: siapa yang berwenang membukanya, bagaimana peristiwanya dicatat, dan kapan kredensial harus dirotasi setelah dipakai.
Enrollment, inventaris, dan offboarding
Pendaftaran kunci untuk akun admin sebaiknya dilakukan tatap muka dengan verifikasi identitas, bukan lewat tautan email yang justru rentan disalahgunakan. Pelihara inventaris yang memetakan nomor seri kunci ke pemilik dan tier akses. Saat karyawan keluar atau berpindah peran, cabut pendaftaran kredensial di identity provider terlebih dahulu — ini langkah yang benar-benar menghentikan akses — lalu tarik perangkatnya dan reset applet FIDO2/PIV sebelum dipakai ulang. Untuk media penyimpanan pendukung yang dimusnahkan, ikuti praktik sanitasi sebagaimana NIST SP 800-88.
Tutup jalur samping
Hardware key kehilangan maknanya bila masih tersedia jalur alternatif: legacy protocol yang melewati MFA, akun layanan dengan kata sandi statis, prosedur helpdesk yang bisa mereset MFA hanya berbekal telepon, atau token API berumur panjang di pipeline CI/CD. Audit jalur samping ini sebelum, bukan sesudah, peluncuran. Langkah lanjutannya adalah menghapus kata sandi sepenuhnya untuk akun tertentu, sebagaimana dibahas pada panduan passwordless login untuk enterprise.
Pertanyaan yang sering diajukan
Berapa jumlah kunci yang ideal untuk satu administrator?
Dua sebagai standar: satu kunci harian dan satu cadangan yang disimpan terpisah secara fisik. Untuk pemegang akun Tier 0 atau personel yang bertugas di beberapa lokasi, tiga kunci lebih aman. Biaya perangkat ketiga jauh lebih murah dibanding satu jam gangguan operasional akibat admin terkunci dari sistemnya sendiri.
Apakah hardware security key dapat dipakai untuk server Linux tanpa internet?
Bisa. SSH modern mendukung tipe kunci ed25519-sk dan ecdsa-sk yang menyimpan materi kunci di dalam perangkat dan memerlukan sentuhan fisik saat autentikasi. Verifikasi berlangsung antara klien, kunci, dan server, sehingga tidak bergantung pada konektivitas internet maupun layanan pihak ketiga.
Apakah regulator Indonesia mewajibkan hardware key untuk akun admin?
Tidak secara eksplisit. Regulasi seperti UU PDP, PP 71/2019, POJK 11/2022, dan Permenkes 24/2022 mewajibkan pengendalian akses yang memadai serta sepadan dengan risiko, tanpa menyebut merek atau teknologi tertentu. Hardware key merupakan cara yang efektif dan mudah dibuktikan untuk memenuhi kewajiban tersebut pada akun berisiko tinggi.
Bagaimana jika sistem lama kami tidak mendukung FIDO2?
Letakkan sistem tersebut di belakang bastion host atau jump server yang aksesnya dilindungi FIDO2, sehingga penyerang harus menembus lapisan tahan phishing terlebih dahulu. Bila hal itu tidak memungkinkan, gunakan applet PIV atau OATH-TOTP pada kunci yang sama sebagai solusi sementara, sambil menjadwalkan modernisasi sistem tersebut. Kerangka bertahapnya dapat Anda ikuti pada panduan lengkap MFA tahan phishing.
Pelajari YubiKey security key resmi dari DTI.



Add comment