

 Yovita Nabila
Ketika executive, approver keuangan, atau administrator identitas memakai perangkat bersama, masalahnya bukan hanya password yang lemah. Tim keamanan perlu memastikan bahwa orang yang menyentuh security key memang orang yang berhak memakai kredensial itu. YubiKey Bio menambahkan verifikasi sidik jari pada perangkat ke alur FIDO, tetapi perangkat ini bukan pengganti otomatis untuk kebijakan akses, recovery, dan audit.
Untuk Head of Security, keputusan yang tepat bukan “apakah biometrik lebih modern”, melainkan apakah verifikasi lokal tersebut memperbaiki pengalaman pengguna pada akses bernilai tinggi tanpa mengaburkan tanggung jawab IdP dan helpdesk. Artikel ini membahas batas teknisnya, skenario yang masuk akal, serta kontrol operasi yang perlu disiapkan sebelum rollout.

Penggunaan YubiKey Bio untuk akses enterprise berbasis FIDO2.
TL;DR
- YubiKey Bio memadukan security key FIDO dengan verifikasi sidik jari atau PIN pada perangkat, bergantung pada flow dan kebijakan aplikasi.
- Template sidik jari disimpan dan dicocokkan pada secure element di perangkat; bukan citra sidik jari yang dikirim ke server.
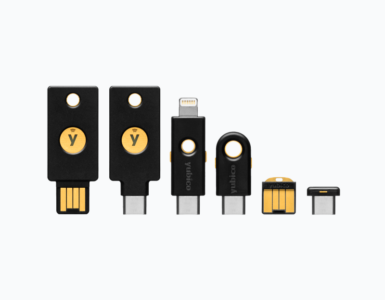
- USB-A dan USB-C perlu dipilih berdasarkan perangkat kerja aktual, bukan preferensi katalog.
- Perangkat biometrik tetap memerlukan enrollment, kunci cadangan, recovery, dan log akses yang dimiliki secara jelas.
- YubiKey Bio cocok untuk akses bernilai tinggi ketika organisasi sudah siap mengelola lifecycle authenticator.
Apa yang Dibawa YubiKey Bio ke Akses Enterprise
YubiKey Bio adalah biometric security key dari Yubico. Halaman produk resmi YubiKey Bio Series menyebut ketersediaan form factor USB-A dan USB-C untuk lini FIDO Edition. Perangkat ini mendukung FIDO2/WebAuthn dan FIDO U2F; Yubico juga menjelaskan adanya login berbasis biometrik dan PIN. Artinya, pembaca tidak boleh menyimpulkan bahwa semua aplikasi akan selalu menghilangkan PIN atau password. Hasil sign-in tetap bergantung pada browser, sistem operasi, IdP, dan kebijakan relying party.
Bedakan juga perangkat dengan perusahaan: YubiKey adalah hardware authenticator, sedangkan Yubico adalah produsennya. Pada pembelian enterprise, pertanyaan awal seharusnya sederhana: endpoint mana yang membutuhkan USB-A, mana yang USB-C, dan apakah aplikasi target sudah memakai flow FIDO yang tepat. Dengan inventory itu, tim menghindari pengadaan perangkat yang tidak sesuai port laptop atau alur login.
Untuk konteks pemilihan perangkat, gunakan halaman solusi YubiKey sebagai titik awal sebelum menentukan SKU dan model rollout.
💡 Insight: Biometrik pada security key membantu memverifikasi penggunaan perangkat secara lokal. Ia tidak menggantikan desain policy, conditional access, atau proses pemulihan akun.
Sidik Jari Diproses di Perangkat, Bukan di Server
Klaim privacy yang penting harus dinyatakan presisi. Manual teknis YubiKey Bio menjelaskan bahwa sidik jari yang didaftarkan disimpan sebagai template, bukan image, dan template itu tidak meninggalkan YubiKey Bio. Pencocokan terjadi terhadap template pada perangkat. Ini mengurangi kebutuhan aplikasi bisnis untuk menerima atau menyimpan data biometrik pengguna.
Namun, manfaat tersebut tidak menghapus kewajiban tata kelola. Organisasi tetap perlu menentukan siapa yang boleh melakukan enrollment, bagaimana perangkat yang hilang ditangani, dan log apa yang dibutuhkan ketika seorang approver berganti jabatan. Penyimpanan lokal mengubah batas data; ia tidak menghapus kebutuhan inventaris dan incident response.

Alur verifikasi biometrik on-device dari sensor ke secure element dan autentikasi FIDO2.
Dalam desain yang Docotel bantu rancang, keputusan yang sering tertunda adalah kepemilikan lifecycle: security team mengatur policy, IT operations mengelola distribusi, sedangkan helpdesk menangani kehilangan perangkat. Jika tiga peran itu tidak dibedakan sebelum pilot, rollout biometrik justru menambah jalur eskalasi.
Cara FIDO2 dan WebAuthn Menghubungkan Perangkat ke Aplikasi
Pada flow FIDO2/WebAuthn, aplikasi atau IdP meminta authenticator melakukan user verification atau user presence sesuai kebijakan. Pengguna berinteraksi dengan perangkat, lalu perangkat mengirim respons kriptografis ke aplikasi melalui browser atau sistem operasi. Matriks dukungan browser Yubico mencatat YubiKey Bio bekerja dengan aplikasi dan browser CTAP 2.1; implementasi CTAP 1 atau 2.0 juga dapat bekerja, tetapi pengalaman antarmukanya dapat memiliki keterbatasan.
Karena itu, pilot harus menguji perangkat yang benar-benar dipakai: Windows dan browser korporat, macOS, Linux bila relevan, serta portal IdP. Jangan hanya menguji halaman demo. Uji enrollment pertama, sign-in berulang, browser fallback, dan skenario ketika sidik jari tidak terbaca. Yubico menyatakan PIN dapat menjadi fallback pada YubiKey Bio FIDO Edition; helpdesk perlu memahami kapan fallback itu diizinkan oleh policy.
Skenario Executive dan Peran Sensitif
YubiKey Bio paling mudah dinilai pada akses yang risiko dan friksinya sama-sama tinggi. Contohnya: administrator IdP, executive yang menyetujui transaksi, approver procurement, atau tim legal yang membuka dokumen sensitif. Skenario ini bukan klaim bahwa perangkat memenuhi kewajiban regulasi tertentu; ia adalah cara memprioritaskan pilot berdasarkan dampak akses.
Mulailah dengan satu kelompok kecil dan definisikan tindakan yang akan diukur: apakah enrollment selesai, apakah perangkat kedua sudah terdaftar, berapa kasus recovery, dan apakah policy hanya diterapkan pada aplikasi target. Jangan mengukur keberhasilan dengan jumlah key yang dibagikan. Keberhasilan berarti akun masih dapat dipulihkan secara terkendali tanpa membuka bypass permanen.
⚠️ Peringatan: Jangan membuat exception policy permanen agar pilot terasa lancar. Exception tersebut sering menjadi jalur akses yang tersisa setelah enforcement diperluas.
YubiKey Bio atau YubiKey 5 Series?
Perbandingan ini perlu dimulai dari kebutuhan autentikasi, bukan nama seri. Dokumentasi produk Yubico menggambarkan YubiKey Bio FIDO Edition sebagai perangkat FIDO-only dengan verifikasi biometrik dan PIN. Sementara YubiKey 5 Series memiliki dukungan protokol yang lebih luas pada model tertentu, seperti smart card/PIV, OpenPGP, dan OTP. Ketersediaan fungsi harus selalu dipastikan pada model dan firmware yang akan dibeli.

Perbandingan pertimbangan YubiKey Bio dan YubiKey 5 Series untuk kebutuhan enterprise.
💡Tindak lanjut: Bawa daftar aplikasi target, perangkat kerja, dan policy IdP ke sesi discovery agar pemilihan security key mengikuti risiko akses, bukan sekadar spesifikasi produk.
Enrollment, Kunci Cadangan, dan Operasi Harian
Enrollment bukan langkah yang dapat diserahkan seluruhnya kepada pengguna tanpa desain. Dokumentasi Yubico menyebut fingerprint setup bersifat opsional dan dapat dilakukan pada waktu lain; organisasi perlu menentukan apakah enrollment dipandu, self-service, atau dilakukan di service desk. Gunakan instruksi resmi yang sesuai sistem operasi dan browser, bukan urutan langkah yang diasumsikan berlaku untuk semua endpoint.
Kunci cadangan adalah kontrol yang lebih penting daripada demo biometrik. Yubico merekomendasikan pendaftaran YubiKey kedua untuk mengurangi risiko pengguna terkunci dari akun atau layanan. Untuk executive, key kedua dapat disimpan melalui proses custody yang disetujui; tidak boleh menjadi authenticator bersama yang tidak memiliki jejak penggunaan.
Runbook recovery sebaiknya menjawab lima pertanyaan sebelum insiden terjadi. Siapa yang boleh meminta penggantian? Bukti identitas apa yang cukup? Siapa yang menyetujui reset atau pendaftaran key baru? Bagaimana key lama dinonaktifkan? Di mana tiket dan perubahan policy dicatat? Jawaban yang berbeda untuk akun biasa dan administrator memang wajar, tetapi keduanya perlu terdokumentasi. Untuk akun administrator, tambahkan verifikasi out-of-band dan pemisahan tugas agar satu petugas tidak dapat mengubah identitas, mendaftarkan key, dan menutup bukti pada saat yang sama.
Tim juga perlu menguji peristiwa yang tidak nyaman: laptop berganti, key tertinggal saat perjalanan, sidik jari gagal dibaca berulang kali, browser policy berubah, atau pengguna pindah unit. Uji ini memberi input bagi SOP support dan memperlihatkan apakah policy fallback terlalu longgar. Catat waktu pemulihan, alasan exception, dan status key lama. Dengan demikian, laporan audit dapat membedakan recovery yang sah dari perubahan authenticator yang tidak direncanakan.
Saat pilot selesai, lakukan review bersama security, IAM, helpdesk, dan pemilik aplikasi. Putuskan kelompok pengguna berikutnya, batas exception, materi komunikasi, serta indikator yang harus dipantau selama dua minggu pertama. Langkah kecil ini menjaga rollout tetap terukur ketika policy mulai diterapkan pada akses yang lebih luas.
Simpan keputusan pilot dalam satu runbook yang mudah ditinjau: versi policy, aplikasi yang tercakup, pemilik setiap exception, dan tanggal evaluasi berikutnya. Dokumentasi ini membantu tim membedakan masalah kompatibilitas dari kegagalan proses, sekaligus memberi dasar yang jelas saat rollout diteruskan atau dihentikan.
Frequently Asked Questions
Q: Apakah YubiKey Bio mengirim sidik jari ke server?
A: Dokumentasi Yubico menyebut fingerprint disimpan sebagai template pada perangkat dan tidak meninggalkan YubiKey Bio. Aplikasi tetap menerima hasil autentikasi sesuai flow FIDO, bukan citra sidik jari pengguna.
Q: Apakah YubiKey Bio selalu menggantikan PIN?
A: Tidak. Yubico menjelaskan biometric dan PIN-based login; penerapannya bergantung pada flow, browser, sistem operasi, dan kebijakan aplikasi. Uji fallback sebelum enforcement.
Q: Apakah tersedia USB-A dan USB-C?
A: Yubico mencantumkan YubiKey Bio FIDO Edition dalam form factor USB-A dan USB-C. Cocokkan pilihan dengan endpoint perusahaan sebelum pengadaan.
Q: Mengapa perlu kunci cadangan?
A: Kunci hilang, rusak, atau tertinggal dapat mengunci pengguna dari layanan. Daftarkan key kedua dan tetapkan proses recovery yang memverifikasi identitas serta mencatat setiap tindakan.
Q: Apakah YubiKey Bio cocok untuk semua aplikasi?
A: Tidak otomatis. Aplikasi harus mendukung alur FIDO yang sesuai, sementara browser, OS, dan policy IdP perlu diuji pada pilot.
Siapkan Pilot YubiKey Bio yang Bisa Diaudit
Pilot yang baik dimulai dari daftar akun berisiko tinggi, aplikasi target, endpoint USB, policy IdP, dan recovery owner. Setelah itu, security team dapat menguji verifikasi biometrik tanpa mengorbankan kontrol yang diperlukan saat key hilang atau pengguna berpindah peran.
Docotel dapat membantu menyusun discovery untuk perangkat, policy, dan workflow rollout. Siapkan inventaris endpoint serta skenario recovery agar pembahasan demo langsung mengarah ke keputusan implementasi.
—
Disusun oleh: Tim Solution Architects Docotel
Dipublikasikan: 2026-09-21
Terakhir diperbarui: 2026-09-21

 Clara


Add comment