
 Clara
Gangguan ransomware pada Pusat Data Nasional Sementara di pertengahan 2024 memaksa ratusan instansi menjalankan layanan secara manual selama berminggu-minggu. Insiden itu banyak dibahas dari sisi pemulihan data, padahal pelajaran yang jauh lebih murah untuk diambil ada di lapisan paling depan: siapa yang boleh masuk ke sistem, dan seberapa mudah kredensialnya dicuri. Sebagian besar insiden siber di sektor publik tidak dimulai dari exploit yang rumit. Titik masuknya akun yang diambil alih: email dinas, akses admin aplikasi, atau VPN yang hanya dilindungi kata sandi.
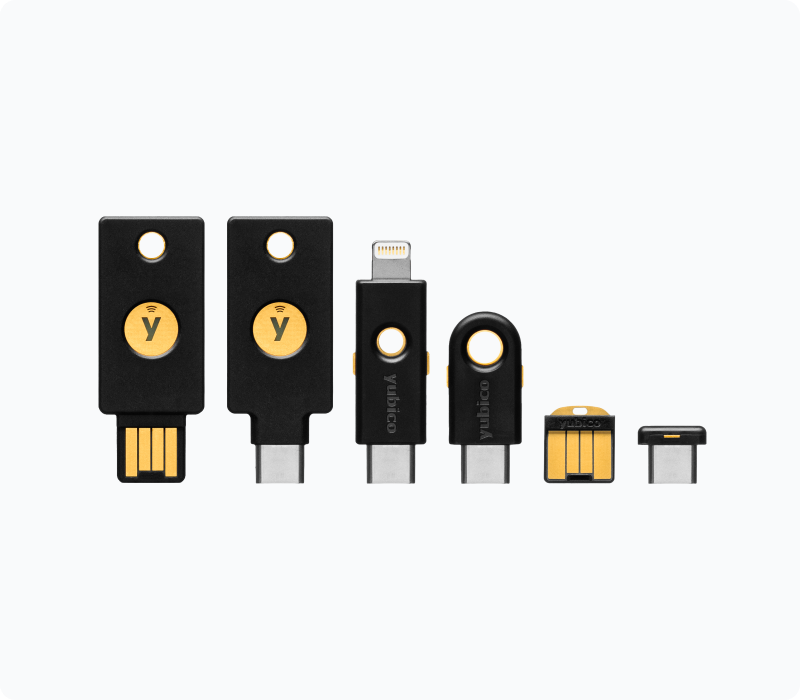
Di lapisan inilah YubiKey untuk instansi pemerintah layak masuk perencanaan keamanan SPBE. Security key berbasis FIDO2 memindahkan autentikasi dari sesuatu yang bisa diketik dan dikirim ulang, seperti kata sandi dan kode OTP, ke perangkat keras yang harus hadir secara fisik saat login. Halaman phishing serapi apa pun tidak bisa memindahkan kunci dari saku pegawai ke tangan penyerang.
Arahan BSSN dan kerangka regulasi yang menaunginya
Perlu jujur sejak awal: BSSN tidak menyebut merek tertentu, dan tidak ada regulasi Indonesia yang mewajibkan security key. Yang ada adalah rangkaian kewajiban yang, kalau dibaca utuh, mengarah pada autentikasi kuat sebagai konsekuensi logis:
- Perpres 95/2018 tentang SPBE menempatkan keamanan sebagai prinsip penyelenggaraan pemerintahan berbasis elektronik, mencakup kerahasiaan, keutuhan, dan ketersediaan data.
- Peraturan BSSN No. 4 Tahun 2021 memuat pedoman manajemen keamanan informasi SPBE beserta standar teknis dan prosedur keamanannya, termasuk aspek pengendalian akses dan pengelolaan identitas pengguna sistem elektronik pemerintah.
- Peraturan BSSN No. 8 Tahun 2020 mengatur sistem pengamanan dalam penyelenggaraan sistem elektronik, dengan tuntutan pengamanan yang mengikuti kategori risiko sistem: makin strategis sistemnya, makin ketat kontrolnya.
- Perpres 82/2022 mewajibkan penyelenggara Infrastruktur Informasi Vital, yang mencakup sektor administrasi pemerintahan, mengidentifikasi dan mengelola risiko keamanan sibernya secara berkelanjutan.
- UU 27/2022 tentang Pelindungan Data Pribadi menuntut pengendali data mencegah akses tidak sah. Instansi memegang data kependudukan, kepegawaian, dan pelayanan publik dalam volume yang tidak dimiliki kebanyakan korporasi swasta.
Instrumen penilaian yang dipakai BSSN, Indeks KAMI, juga menilai kematangan pengamanan akses dengan kerangka yang selaras SNI ISO/IEC 27001. Instansi yang masih mengandalkan kata sandi tunggal untuk akun administratif akan kesulitan naik tingkat pada area ini. Sebagai pembanding internasional, pemerintah federal Amerika Serikat lewat memorandum OMB M-22-09 sudah mewajibkan phishing-resistant MFA untuk seluruh badan federalnya sejak 2022; arah kebijakan global bergerak ke sana, bukan ke OTP.
Kenapa OTP SMS dan aplikasi authenticator belum cukup
Banyak instansi merasa aman karena sudah memasang MFA berbasis SMS atau aplikasi authenticator di email dinas. Masalahnya, kode enam digit tetap bisa diserahkan korban ke halaman palsu. Perangkat reverse-proxy phishing yang beredar bebas mampu meneruskan kode itu ke server asli secara real-time, lengkap dengan pencurian session cookie, sehingga MFA jenis ini hanya menyaring penyerang yang malas. Uraian teknisnya bisa Anda baca di perbandingan security key dan OTP SMS.
FIDO2/WebAuthn menutup celah itu lewat ikatan kriptografis ke domain asli. Kredensial yang didaftarkan untuk mail.instansi.go.id tidak akan pernah merespons tantangan dari domain tiruan, sehingga pegawai yang terkecoh sekalipun tidak menyerahkan apa-apa. Mekanisme lengkapnya kami bahas di artikel cara kerja FIDO2 WebAuthn. NIST SP 800-63B menempatkan autentikator perangkat keras semacam ini pada jenjang jaminan tertinggi (AAL3), level yang tidak bisa dicapai OTP SMS maupun push notification.
YubiKey untuk instansi pemerintah: skenario penerapan
Nilai YubiKey di lingkungan pemerintahan bukan pada satu fungsi, melainkan pada cakupan protokolnya. Satu kunci yang sama bisa melayani sistem modern dan sistem warisan sekaligus:
| Protokol | Fungsi | Contoh pemakaian di instansi |
|---|---|---|
| FIDO2/WebAuthn | Login tahan phishing, terikat domain, bisa passwordless | Email dinas di Google Workspace atau Microsoft 365, portal SPBE yang sudah mendukung WebAuthn |
| PIV (smart card) | Autentikasi berbasis sertifikat digital | Login Windows/Active Directory, akses SSH ke server, VPN berbasis sertifikat |
| OpenPGP | Enkripsi dan penandatanganan berkas | Pertukaran dokumen sensitif antar unit kerja dengan kunci privat yang tidak pernah keluar dari perangkat |
| OATH-TOTP | Penyimpanan seed OTP di perangkat keras | Aplikasi lama yang baru mendukung TOTP, sambil menunggu migrasi ke WebAuthn |
Dalam praktiknya, prioritas penerapan hampir selalu jatuh pada akun yang kompromi tunggalnya berdampak luas. Admin SPSE di LPSE memegang gerbang proses pengadaan; operator Srikandi menyentuh arsip dinamis seluruh unit; admin SIPD berurusan dengan data perencanaan dan keuangan daerah; sementara administrator server dan akun cloud dengan hak istimewa bisa mematikan atau mengubah apa saja. Kelompok kecil ini, biasanya di bawah sepuluh persen pegawai, menanggung sebagian besar risiko akses instansi. Mengamankan mereka lebih dulu memberi penurunan risiko terbesar per rupiah anggaran.
Tahapan penerapan yang realistis
Program yang berhasil jarang dimulai dari pembagian kunci massal. Urutan yang kami sarankan dari pengalaman mendampingi organisasi teregulasi:
Pertama, inventarisasi aplikasi dan jalur login. Petakan mana yang sudah mendukung WebAuthn, mana yang bisa dilindungi lewat SSO atau identity provider di depannya, dan mana yang benar-benar warisan. Hasil pemetaan ini menentukan kombinasi protokol yang dibutuhkan, dan pada akhirnya tipe kunci yang dibeli. Kriteria pemilihannya kami rinci di panduan memilih YubiKey untuk organisasi.
Kedua, pilot pada kelompok berisiko tinggi. Tim TI, admin aplikasi strategis, dan pejabat dengan akses persetujuan anggaran. Pilot tiga puluh sampai lima puluh orang cukup untuk menemukan hambatan nyata: browser kedaluwarsa di komputer dinas, kebijakan USB yang terlalu ketat, atau aplikasi internal yang menolak autentikator eksternal.
Ketiga, tetapkan prosedur kehilangan dan pemulihan sebelum distribusi. Standar yang lazim: setiap pegawai memegang dua kunci, satu dipakai harian dan satu cadangan tersimpan terpisah. Kehilangan dilaporkan, kredensial di semua sistem dicabut hari itu juga, dan pemulihan akun dilakukan lewat verifikasi tatap muka oleh admin, bukan lewat email atau SMS yang justru membuka kembali celah phishing. Tanpa prosedur ini, helpdesk akan menjadi titik lemah baru.
Keempat, matikan metode lama secara bertahap. MFA tahan phishing tidak banyak berarti jika OTP SMS masih tersedia sebagai alternatif; penyerang cukup memilih jalur yang lebih lemah. Setelah adopsi stabil, opsi fallback yang lebih rendah dinonaktifkan per kelompok pengguna. Kerangka menyeluruhnya, termasuk urutan penonaktifan, ada di panduan lengkap MFA tahan phishing.
Untuk sistem dengan klasifikasi keamanan lebih tinggi, tersedia YubiKey 5 FIPS Series yang tervalidasi FIPS 140-2. Validasi ini bukan kewajiban di Indonesia, tetapi menjadi acuan yang mudah dipertanggungjawabkan saat audit menanyakan dasar pemilihan perangkat kriptografis.
Pertanyaan yang sering diajukan
Apakah BSSN mewajibkan instansi memakai security key?
Tidak. Regulasi yang ada, seperti Peraturan BSSN No. 4 Tahun 2021 dan No. 8 Tahun 2020, mewajibkan pengendalian akses dan pengamanan sistem elektronik sesuai tingkat risikonya tanpa menyebut teknologi tertentu. Security key adalah salah satu cara memenuhi kewajiban itu dengan tingkat ketahanan phishing yang saat ini paling tinggi, bukan satu-satunya cara yang sah.
Apakah YubiKey bisa dipakai pada aplikasi pemerintah yang sudah lama?
Sering kali bisa, meski tidak selalu langsung. Aplikasi yang belum mendukung WebAuthn bisa dilindungi lewat identity provider atau SSO yang dipasang di depannya, sehingga login tetap melewati autentikasi FIDO2. Untuk aplikasi yang hanya mengenal TOTP, seed OTP dapat disimpan di YubiKey melalui fungsi OATH agar tidak menempel di ponsel pribadi pegawai.
Bagaimana jika pegawai kehilangan kuncinya?
Skenario ini justru harus dirancang sebelum kunci pertama dibagikan. Praktik standar: dua kunci per orang, pencabutan kredensial pada hari kehilangan dilaporkan, dan pemulihan akun lewat verifikasi identitas langsung oleh admin. Dengan prosedur itu, kunci yang hilang tidak berguna bagi penemunya karena kredensial di setiap sistem sudah dicabut.
Apa beda YubiKey standar dan seri FIPS untuk instansi?
Fungsinya sama; bedanya pada validasi formal. Seri FIPS melewati sertifikasi FIPS 140-2 terhadap modul kriptografisnya, yang relevan untuk sistem berklasifikasi tinggi atau instansi yang mengacu ke standar NIST dalam kebijakan internalnya. Untuk mayoritas kebutuhan email dinas dan aplikasi SPBE, seri standar sudah memadai.
Pelajari YubiKey security key resmi dari DTI.


 Yovita Nabila


Add comment