
 Clara
Kata sandi tetap menjadi titik terlemah dalam pertahanan digital sebagian besar organisasi Indonesia. Ia dapat ditebak, dipakai ulang lintas layanan, dicuri lewat halaman palsu, dan dijual dalam basis data hasil kebocoran. Login passwordless YubiKey menawarkan jalan keluar yang berbeda dari sekadar menambah lapisan: alih-alih memperkuat rahasia yang bisa dibagikan, metode ini menghapus rahasia tersebut dan menggantinya dengan kunci kriptografis yang terkunci di dalam perangkat keras. Artikel ini membahas manfaat nyatanya, mekanisme teknis di balik layar, serta langkah implementasi yang realistis bagi perusahaan dan lembaga di sektor teregulasi. Bila Anda mencari panduan enterprise umum yang tidak terikat pada satu merek perangkat, lihat panduan enterprise umum tentang passwordless login.
Apa yang dimaksud login passwordless dengan YubiKey
Passwordless bukan berarti tanpa autentikasi. Yang dihapus adalah shared secret berupa kata sandi. Sebagai gantinya, YubiKey menyimpan pasangan kunci kriptografis yang dibuat khusus untuk setiap layanan. Kunci privat dihasilkan di dalam secure element kunci tersebut dan dirancang tidak dapat diekspor. Yang dikirim ke server hanya kunci publik saat pendaftaran, dan tanda tangan digital saat login.
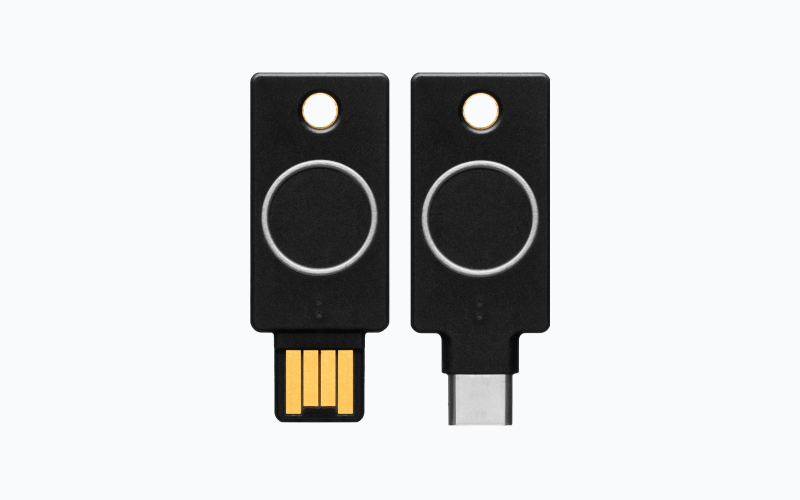
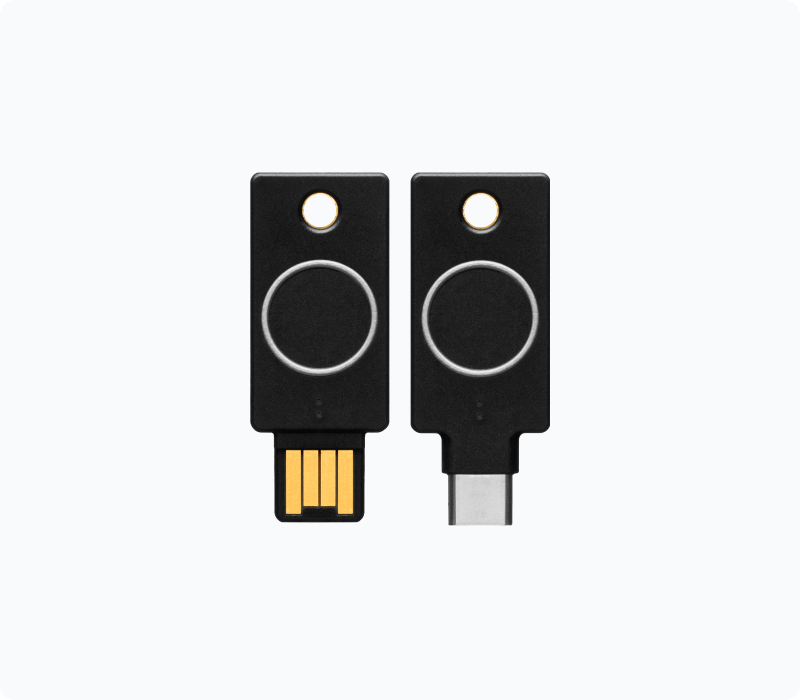
Agar memenuhi syarat dua faktor dalam satu gerakan, YubiKey menggabungkan dua hal: sesuatu yang Anda miliki (kunci fisik) dan sesuatu yang Anda ketahui atau miliki secara biometrik (PIN kunci, atau sidik jari pada seri Bio). PIN ini diverifikasi secara lokal oleh perangkat, bukan dikirim ke server, sehingga tidak dapat dipanen dari sisi jaringan. Standar yang memungkinkan hal ini adalah FIDO2, yaitu kombinasi WebAuthn di sisi peramban dan CTAP2 di sisi perangkat. Penjelasan rinci mekanismenya dapat Anda baca pada ulasan kami tentang cara kerja FIDO2 dan WebAuthn.
Kunci pembeda: discoverable credential
Login passwordless memerlukan discoverable credential (dahulu disebut resident key), yaitu kredensial yang menyimpan identitas pengguna di dalam kunci itu sendiri. Karena itulah pengguna tidak perlu mengetikkan username terlebih dahulu; kunci dapat menyodorkan identitas yang relevan. Kapasitasnya terbatas dan bervariasi menurut firmware, umumnya puluhan hingga sekitar seratus kredensial per kunci. Batas ini penting diperhitungkan bila organisasi Anda memiliki banyak sistem terpisah yang tidak terkonsolidasi di satu identity provider.
Manfaat login passwordless YubiKey bagi organisasi teregulasi
Manfaatnya bekerja pada tiga lapis sekaligus: keamanan, operasional, dan pembuktian kepatuhan.
| Dimensi | Kondisi dengan kata sandi + OTP | Kondisi dengan YubiKey passwordless |
|---|---|---|
| Ketahanan phishing | Kode OTP dapat diteruskan penyerang secara real time melalui situs proksi | Tanda tangan terikat origin; situs palsu tidak menerima respons yang valid |
| Credential stuffing | Rentan karena kata sandi kerap dipakai ulang | Tidak ada rahasia bersama yang bisa dipakai ulang |
| Beban service desk | Reset kata sandi menjadi tiket rutin bervolume tinggi | Beban bergeser ke penerbitan dan pencabutan kunci yang lebih jarang |
| Waktu login harian | Ketik kata sandi, tunggu SMS, ketik kode | Sentuh kunci setelah PIN, umumnya di bawah lima detik |
| Jejak audit | Sulit membuktikan siapa yang benar-benar hadir | Setiap login tertaut pada kunci terdaftar dan dapat diatestasi |
Perbandingan lebih dalam antara kunci perangkat keras dan kode sekali pakai kami uraikan pada artikel security key versus OTP SMS.
Posisi terhadap kerangka regulasi Indonesia
Perlu ditegaskan sejak awal: tidak ada regulasi Indonesia yang secara eksplisit mewajibkan FIDO2 atau login passwordless. Yang diwajibkan adalah kecukupan pengamanan dan pengelolaan risiko. Passwordless adalah salah satu cara memenuhinya, dan biasanya termasuk cara yang paling mudah dibuktikan kepada auditor.
- UU 27/2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data pribadi melindungi data dari akses tidak sah dan memberitahukan kegagalan pelindungan dalam waktu 3 x 24 jam. Mengurangi permukaan serangan kredensial secara langsung menurunkan probabilitas insiden yang wajib dinotifikasi.
- PP 71/2019 tentang PSTE mewajibkan penyelenggara sistem elektronik menjamin keandalan dan keamanan sistem, termasuk kontrol akses terhadap sistem dan datanya.
- UU ITE beserta perubahannya mengatur syarat tanda tangan elektronik, antara lain bahwa data pembuatan tanda tangan hanya berada dalam kuasa penandatangan. Kunci privat yang tidak dapat diekspor dari perangkat keras selaras dengan prinsip tersebut.
- POJK 11/2022 tentang penyelenggaraan teknologi informasi oleh bank umum menuntut manajemen risiko TI dan pengendalian akses yang sepadan dengan tingkat risiko transaksi. Pembahasan khusus tersedia pada panduan MFA berbasis risiko untuk perbankan.
- Permenkes 24/2022 tentang Rekam Medis Elektronik mensyaratkan pengamanan dan pembatasan akses rekam medis elektronik hanya kepada pengguna yang berwenang, tanpa menentukan teknologi autentikasi tertentu.
Di ranah standar internasional, NIST SP 800-63B menempatkan authenticator kriptografis berbasis perangkat keras dengan ketahanan terhadap peniruan verifier pada tingkat jaminan tertinggi (AAL3). Untuk kebutuhan sektor yang menuntut validasi kriptografi formal, tersedia varian YubiKey FIPS yang tervalidasi FIPS 140-3.
Cara kerja: dari registrasi hingga autentikasi
Registrasi kredensial
Server mengirimkan tantangan acak beserta identitas relying party (domain layanan). YubiKey membuat pasangan kunci baru khusus untuk domain tersebut, menyimpan kunci privat di dalam secure element, lalu mengirim kunci publik kembali. Organisasi dapat meminta attestation, yakni sertifikat yang membuktikan kredensial benar-benar dibuat pada perangkat YubiKey asli. Dengan menyaring AAGUID pada kebijakan pendaftaran, Anda dapat memastikan hanya kunci yang diterbitkan perusahaan yang diterima.
Proses login harian
Saat login, server mengirim tantangan baru. Peramban menyertakan origin sebenarnya dari halaman yang sedang diakses. YubiKey meminta verifikasi pengguna berupa PIN atau sidik jari, meminta sentuhan fisik sebagai bukti kehadiran manusia, lalu menandatangani tantangan tersebut. Karena tanda tangan mencakup origin, halaman phishing pada domain berbeda akan menerima tanda tangan yang otomatis ditolak server asli. Inilah alasan metode ini disebut tahan phishing, bukan sekadar lebih kuat. Konteks strategisnya kami bahas menyeluruh dalam panduan MFA tahan phishing untuk enterprise dan perbankan.
Registrasi — sekali per layanan
Login harian — tanpa kata sandi
Situs phishing di domain lain: tanda tangan otomatis tidak valid.
PIN diverifikasi secara lokal di dalam perangkat — tidak pernah dikirim ke server.
Langkah implementasi login passwordless YubiKey
Tahap 1: pemetaan dan prasyarat
Inventarisasi seluruh aplikasi dan jalur masuk, termasuk VPN, akses server, dan aplikasi warisan. Pastikan identity provider Anda mendukung FIDO2 passwordless, bukan hanya FIDO2 sebagai faktor kedua. Konsolidasikan sebanyak mungkin aplikasi ke SSO berbasis SAML atau OIDC; setiap aplikasi yang tetap memiliki login lokal akan menjadi celah yang menganulir manfaat passwordless. Pada tahap ini pula tentukan model perangkat, mempertimbangkan bauran port USB-A, USB-C, NFC, dan Lightning di populasi pengguna Anda. Pertimbangan pemilihannya kami rinci pada panduan memilih YubiKey untuk perusahaan.
Tahap 2: kebijakan dan siklus hidup kunci
Sebelum kunci pertama dibagikan, tetapkan kebijakan tertulis yang mencakup:
- Kebijakan dua kunci per pengguna, satu dipakai harian dan satu disimpan sebagai cadangan di lokasi aman. Ini mencegah lockout massal yang menjadi penyebab utama kegagalan proyek passwordless.
- Panjang minimum dan aturan pergantian PIN kunci, disertai pemahaman bahwa PIN yang salah berulang kali akan memblokir kredensial FIDO2 dan menuntut reset.
- Prosedur enrollment dengan verifikasi identitas yang setara dengan proses onboarding karyawan, karena kekuatan seluruh sistem bergantung pada momen pendaftaran ini.
- Prosedur kehilangan kunci: pencabutan segera pada identity provider, penerbitan pengganti, dan mekanisme akses sementara yang tetap tahan phishing.
- Prosedur offboarding yang menautkan pengembalian kunci fisik dengan pencabutan kredensial di sistem.
Tahap 3: pilot terukur
Jalankan pilot pada 20 sampai 50 pengguna yang mewakili beragam peran, bukan hanya tim TI. Sertakan pengguna lapangan, staf yang berbagi workstation, dan pengguna perangkat mobile. Ukur waktu login, jumlah tiket bantuan, dan tingkat keberhasilan enrollment mandiri. Mulai dari kelompok berisiko tertinggi terlebih dahulu, yaitu administrator domain, tim keuangan, dan pemegang akses ke data pribadi dalam jumlah besar.
Tahap 4: rollout dan penutupan jalur lama
Rollout bertahap per unit kerja, dengan dua kunci diserahkan sekaligus dan enrollment dilakukan pada sesi terpandu. Setelah adopsi stabil, lakukan langkah yang paling sering terlupakan: menutup jalur autentikasi lama. Selama kata sandi masih dapat dipakai sebagai fallback, penyerang akan menyerang fallback tersebut. Nonaktifkan metode lemah secara terkendali, mulai dari mode audit, lalu penegakan penuh per kelompok pengguna.
Menangani aplikasi warisan
Tidak semua sistem mendukung WebAuthn, terutama aplikasi internal lama dan sistem berbasis Windows on-premise. YubiKey seri 5 juga mendukung PIV sehingga dapat berfungsi sebagai smart card untuk logon Windows, autentikasi berbasis sertifikat pada VPN, serta SSH dengan kunci yang tersimpan di perangkat keras. Untuk aplikasi web lama, reverse proxy dengan penegakan autentikasi di depan aplikasi sering menjadi jalan tengah yang efisien.
Pertanyaan yang sering diajukan
Apakah regulasi Indonesia mewajibkan login passwordless?
Tidak. UU PDP, PP 71/2019, POJK 11/2022, maupun Permenkes 24/2022 mewajibkan pengamanan yang memadai dan pengendalian akses sesuai risiko, tanpa menyebut teknologi tertentu. Login passwordless berbasis FIDO2 adalah salah satu cara memenuhi kewajiban tersebut, dan umumnya lebih mudah dibuktikan dalam audit dibanding kontrol berbasis kata sandi.
Bagaimana jika YubiKey karyawan hilang atau rusak?
Karena itulah kebijakan dua kunci per pengguna menjadi wajib. Pengguna beralih ke kunci cadangan, sementara kunci yang hilang dicabut dari identity provider. Kunci yang hilang tanpa PIN tidak dapat dimanfaatkan penyerang untuk login passwordless, karena verifikasi pengguna tetap diperlukan sebelum kredensial dapat digunakan.
Apakah satu YubiKey cukup untuk semua aplikasi perusahaan?
Umumnya cukup bila aplikasi Anda terkonsolidasi di satu identity provider, karena hanya diperlukan satu kredensial untuk domain tersebut. Bila banyak sistem berdiri sendiri dengan login terpisah, perhatikan batas jumlah discoverable credential per kunci yang bervariasi menurut model dan firmware.
Berapa lama implementasi biasanya berlangsung?
Untuk organisasi menengah dengan SSO yang sudah berjalan, pemetaan hingga pilot umumnya memakan 4 sampai 8 minggu, dan rollout penuh beberapa bulan berikutnya bergantung pada jumlah pengguna serta sebaran lokasi. Faktor penentu terbesar bukan teknologinya, melainkan kesiapan konsolidasi identitas dan ketegasan menutup jalur autentikasi lama.
Pelajari YubiKey security key resmi dari DTI.



Add comment