
 Clara
Sebuah bank menarik 60 mesin ATM dari peredaran. Hard disk di dalamnya menyimpan log transaksi, potongan data kartu, dan rekaman kamera. Tiga bulan kemudian auditor internal bertanya: di mana disk-disk itu sekarang, siapa saja yang memegangnya dalam perjalanan dari cabang ke fasilitas pemusnahan, dan mana buktinya per unit? Jika jawaban yang tersedia hanya “sudah dimusnahkan oleh vendor”, temuan audit hampir pasti lahir. Chain of custody pemusnahan data ada untuk menutup celah itu: catatan berkesinambungan tentang siapa memegang media apa, kapan, di mana, sampai media tersebut benar-benar hancur dan terverifikasi.
Apa Itu Chain of Custody dalam Pemusnahan Data
Istilah ini dipinjam dari dunia forensik. Barang bukti hanya diterima pengadilan bila riwayat penguasaannya utuh, tanpa jeda yang tak terjelaskan. Prinsip yang sama berlaku ketika organisasi memusnahkan media penyimpanan: nilai pembuktiannya bukan pada klaim “data telah dihapus”, melainkan pada rantai dokumen yang menunjukkan media bernomor seri tertentu berpindah tangan secara tercatat hingga titik pemusnahan.
Perbedaannya dengan sekadar menyimpan sertifikat perlu ditegaskan. Sertifikat menyatakan hasil akhir; chain of custody membuktikan prosesnya. Sertifikat yang menyebut “500 unit HDD telah dimusnahkan” tidak menjawab pertanyaan auditor bila daftar aset Anda mencatat 512 unit ditarik dari data center. Dua belas unit yang tak terjelaskan itulah yang menjadi temuan, dan dalam kasus terburuk menjadi sumber kebocoran. Rincian apa saja yang seharusnya tercantum dalam dokumen akhir sudah kami bahas di anatomi sertifikat pemusnahan data; artikel ini membahas rantai yang mengantarkan Anda sampai ke sertifikat itu.
Kenapa Auditor Menuntutnya: Akuntabilitas, Bukan Sekadar Klaim
Tidak ada pasal dalam regulasi Indonesia yang secara harfiah menulis “wajib chain of custody”. Yang diwajibkan adalah sesuatu yang lebih mendasar: kemampuan membuktikan.
UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data memusnahkan data pribadi pada kondisi tertentu, antara lain saat masa retensi berakhir. Yang sering luput, UU yang sama menuntut pengendali menunjukkan pertanggungjawaban atas pemenuhan kewajibannya. Ketika Kementerian Komdigi atau lembaga pengawas kelak meminta bukti bahwa data nasabah pada server yang sudah dipensiunkan benar-benar musnah, pertanggungjawaban itu berbentuk dokumen, bukan pernyataan lisan. Rincian kewajibannya kami uraikan di artikel kewajiban pemusnahan data pribadi menurut UU PDP.
Di sektor perbankan, POJK No. 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum menempatkan pengelolaan data dan keamanan informasi sebagai bagian dari manajemen risiko TI yang diaudit berkala, dan pengelolaan itu mencakup seluruh siklus hidup data sampai penghapusannya. Auditor OJK maupun auditor internal bekerja dengan logika yang sama: sampling. Mereka mengambil beberapa nomor seri dari daftar aset yang dihapusbukukan, lalu meminta jejaknya. Media yang jejaknya putus di tengah adalah temuan, terlepas dari apakah data di dalamnya sungguh sudah hancur. Konteks lengkapnya ada di pembahasan kami tentang pemusnahan data perbankan menurut POJK dan PADK.
Sebagai rujukan teknis, NIST SP 800-88 Rev. 1 (Guidelines for Media Sanitization) merekomendasikan pendokumentasian setiap sanitisasi: identitas media, metode yang dipakai, hasil verifikasi, serta personel yang mengerjakan dan memvalidasi. Standar ini tidak mengikat secara hukum di Indonesia, tetapi menjadi acuan yang lazim diterima auditor ketika menilai apakah proses Anda memadai.
Enam Mata Rantai yang Diperiksa Auditor
Rantai penguasaan hanya sekuat mata rantai terlemahnya. Dalam praktik pemusnahan media, ada enam titik yang masing-masing butuh bukti tersendiri.
| Tahap | Bukti yang diharapkan | Risiko bila kosong |
|---|---|---|
| Inventarisasi dan penarikan media | Daftar aset per nomor seri, foto fisik, tanggal penarikan | Media “hantu” yang tak pernah tercatat, mustahil ditelusuri |
| Penyegelan dan serah terima | Berita acara bertanda tangan dua pihak, segel tamper-evident bernomor | Disk tertukar atau dikeluarkan tanpa terdeteksi |
| Transportasi | Manifest muatan, identitas pengemudi, pelacakan rute | Jeda waktu tak terjelaskan antara keluar gudang dan tiba di fasilitas |
| Penerimaan di fasilitas | Rekonsiliasi jumlah dan nomor seri terhadap manifest | Selisih unit baru ketahuan berbulan-bulan kemudian |
| Eksekusi pemusnahan | Log mesin, rekaman video, saksi dari pihak pemilik data | Metode dan hasil tidak terverifikasi |
| Sertifikasi dan pelaporan | Sertifikat yang merinci tiap nomor seri dan metodenya | Bukti agregat yang tak bisa diuji per media |
Perhatikan bahwa metode pemusnahan hanya menempati satu baris dari enam. Organisasi sering menghabiskan energi memperdebatkan teknik, padahal degausser sekuat apa pun tidak menolong bila disk yang salah yang masuk ke mesin. Pemilihan metode tetap penting, terutama karena degaussing tidak bekerja pada SSD, dan kami mengulasnya terpisah di perbandingan degaussing vs shredding untuk HDD dan SSD. Tetapi bagi auditor, metode tanpa rantai penguasaan sama lemahnya dengan rantai tanpa metode.
Membangun Rantai yang Tahan Uji
Beberapa praktik yang secara konsisten membedakan proses yang lolos audit dari yang menghasilkan temuan:
- Rekonsiliasi nomor seri di setiap titik perpindahan, bukan hanya di awal dan akhir. Hitungan jumlah saja tidak cukup; 500 unit yang keluar dan 500 unit yang tiba bisa saja bukan 500 unit yang sama. Nomor seri adalah identitas tunggal yang mengikat seluruh dokumen.
- Segel bernomor yang dicatat di berita acara. Kontainer yang disegel di titik serah terima dan segelnya diverifikasi utuh di titik penerimaan memangkas hampir seluruh risiko fase transportasi. Nomor segel harus tertulis di kedua berita acara agar bisa dicocokkan.
- Saksi dari pihak pemilik data saat eksekusi. Untuk media berisiko tinggi, hadirnya perwakilan Anda saat disk masuk ke shredder, atau rekaman video yang memperlihatkan nomor seri sebelum penghancuran, mengubah klaim vendor menjadi observasi langsung.
- Pemisahan tugas. Orang yang menarik media dari rak sebaiknya bukan orang yang sama dengan yang menandatangani penerimaan di fasilitas. Auditor membaca struktur tanda tangan; satu nama yang muncul di semua kolom melemahkan nilai pembuktian seluruh rantai.
- Penanganan pengecualian yang tercatat. Disk yang gagal terbaca, unit yang nomor serinya sudah aus, media yang ditemukan di luar daftar, semuanya tetap harus masuk berita acara dengan keterangan. Pengecualian yang didokumentasikan adalah proses yang matang; pengecualian yang disembunyikan adalah temuan yang menunggu waktu.
Skenario rumah sakit memberi ilustrasi yang baik. Server arsip PACS yang dipensiunkan memuat citra radiologi pasien selama bertahun-tahun, dan Permenkes No. 24 Tahun 2022 mengatur penyimpanan serta pemusnahan rekam medis elektronik setelah masa retensinya. Rantai penguasaan di sini bukan formalitas: satu disk arsip yang “hilang di jalan” berarti ribuan rekam medis lepas dari kendali fasilitas kesehatan, dengan konsekuensi hukum yang jatuh ke rumah sakit sebagai pengendali data, bukan ke kurir yang menghilangkannya.
On-Site atau Off-Site: Implikasinya pada Rantai
Pemusnahan on-site, di lokasi Anda sendiri, memangkas mata rantai transportasi dan penerimaan sekaligus. Media tidak pernah meninggalkan penguasaan organisasi hingga hancur, sehingga dokumen yang perlu dikelola lebih sedikit dan risiko fase perjalanan hilang. Konsekuensinya, kapasitas per hari biasanya lebih terbatas dan biayanya per unit bisa lebih tinggi.
Pemusnahan off-site masuk akal untuk volume besar, misalnya konsolidasi ribuan disk dari puluhan cabang. Harganya: dua mata rantai tambahan yang justru paling rawan. Bila Anda memilih jalur ini, kualitas manifest, segel, dan rekonsiliasi di fasilitas penerima bukan lagi pelengkap, melainkan inti dari keamanan prosesnya. Vendor yang keberatan menyediakan dokumen-dokumen itu, atau menolak kehadiran saksi Anda saat eksekusi, memberi tahu Anda sesuatu yang penting tentang prosesnya sendiri.
Berapa lama dokumen rantai ini disimpan? Regulasi tidak menetapkan satu angka untuk semua sektor, jadi kaitkan dengan kebutuhan pembuktian Anda: setidaknya sepanjang siklus audit yang mungkin menyentuh aset tersebut, dan untuk data pribadi, sepanjang risiko gugatan masih terbuka. Banyak lembaga keuangan menyimpannya lima sampai sepuluh tahun, mengikuti kebijakan retensi dokumen korporasi mereka. Dokumen pemusnahan adalah salah satu dari sedikit arsip yang nilainya justru muncul bertahun-tahun setelah dibuat, tepat ketika insiden atau sengketa memaksa Anda membuktikan bahwa sebuah disk yang dicurigai bocor sebenarnya sudah hancur pada tanggal tertentu, di tangan siapa, dengan saksi siapa.
Pertanyaan yang sering diajukan
Apakah chain of custody diwajibkan secara eksplisit oleh regulasi Indonesia?
Tidak dengan istilah itu. UU PDP dan POJK 11/POJK.03/2022 mewajibkan akuntabilitas dan pengelolaan data hingga akhir siklus hidupnya, dan chain of custody adalah cara yang diterima luas untuk memenuhinya. Auditor menilai kecukupan bukti; tanpa rantai penguasaan yang utuh, klaim pemusnahan sulit dipertahankan.
Apa bedanya sertifikat pemusnahan dengan chain of custody?
Sertifikat adalah dokumen akhir yang menyatakan media tertentu telah dimusnahkan dengan metode tertentu. Chain of custody adalah rangkaian bukti sebelum sertifikat itu: berita acara serah terima, manifest transportasi, rekonsiliasi nomor seri, dan log eksekusi. Sertifikat tanpa rantai pendukung mudah dipatahkan saat audit mendalam.
Dokumen minimal apa yang harus saya minta dari vendor pemusnahan?
Daftar media per nomor seri, berita acara serah terima bertanda tangan dua pihak dengan nomor segel, bukti penerimaan di fasilitas yang direkonsiliasi terhadap manifest, log atau rekaman eksekusi, dan sertifikat yang merinci tiap unit beserta metodenya. Vendor yang hanya menawarkan sertifikat agregat tanpa rincian per media patut dipertanyakan.
Lebih aman mana untuk chain of custody: pemusnahan on-site atau off-site?
On-site lebih sederhana karena media tidak pernah keluar dari penguasaan Anda, sehingga mata rantai transportasi hilang. Off-site tetap bisa aman untuk volume besar asalkan disiplin segel bernomor, manifest, dan rekonsiliasi di fasilitas dijalankan penuh, idealnya ditambah saksi atau rekaman video saat eksekusi.
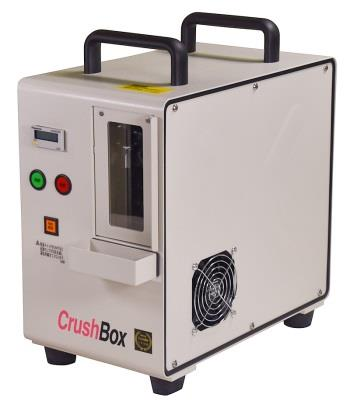
DTI menyediakan jasa pemusnahan data HDD dan SSD dari DTI.



Add comment