

 Yovita Nabila
Tim identity biasanya tidak hidup di satu portal. Ada Okta untuk SSO global, Duo untuk MFA aplikasi tertentu, Google Workspace untuk email dan kolaborasi, plus aplikasi SAML/OIDC yang terus bertambah. Saat tim mencari YubiKey Okta, masalah praktisnya jarang berhenti di Okta saja: perangkat yang sama perlu bisa dipakai aman di beberapa IdP, tanpa membuat helpdesk kewalahan saat enrollment, backup key, dan recovery mulai berjalan.
YubiKey membantu karena memakai standar seperti FIDO2/WebAuthn, bukan kode OTP yang mudah dipancing ulang. Namun satu fisik YubiKey tidak berarti satu enrollment otomatis berlaku di semua platform. Okta, Duo, dan Google Workspace tetap perlu policy, user scope, browser support, recovery path, dan log masing-masing.

Daftar Isi
TL;DR
- YubiKey bisa dipakai lintas Okta, Duo, dan Google Workspace, tetapi setiap platform tetap butuh enrollment dan policy terpisah.
- Prioritas rollout bukan hanya mengaktifkan FIDO2, melainkan mengatur user scope, backup key, recovery, dan enforcement bertahap.
- Okta cocok menjadi policy engine untuk aplikasi SAML/OIDC; Duo kuat sebagai lapisan MFA/passwordless; Google Workspace perlu 2-Step Verification dan enforcement admin yang disiplin.
- Helpdesk harus punya runbook sebelum mandatory enforcement: key hilang, browser tidak kompatibel, USB/NFC diblokir, dan user tidak masuk policy.
- Workshop integrasi yang baik menghasilkan matriks aplikasi, model YubiKey, policy IdP, tahapan pilot, dan evidence audit.
Arsitektur Multi-IdP yang Aman untuk YubiKey
Arsitektur yang sehat dimulai dari pertanyaan sederhana: aplikasi mana yang harus dilindungi oleh hardware MFA, dan IdP mana yang mengontrol aksesnya. Untuk enterprise, jawabannya sering campuran. Okta dapat menjadi pusat SSO untuk aplikasi SaaS dan internal. Duo dapat melindungi VPN, aplikasi legacy, atau alur passwordless tertentu. Google Workspace melindungi email, Drive, Admin Console, dan akun super admin.
Di atas semua itu, YubiKey bekerja sebagai Roaming Authenticator yang membuktikan kehadiran perangkat fisik. Saat pengguna mendaftarkan YubiKey ke sebuah layanan, platform akan membuat credential berbasis public-key cryptography untuk domain atau relying party tertentu. Karena credential terikat ke domain, serangan phishing yang meniru halaman login tidak mudah mendapatkan faktor yang bisa dipakai ulang. Konsep ini sejalan dengan penjelasan FIDO Alliance tentang FIDO2.
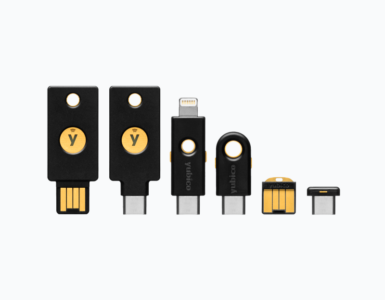
Praktiknya tidak boleh dimulai dari pembelian hardware. Mulai dari inventory user dan aplikasi, pilih model YubiKey yang cocok dengan port USB-A, USB-C, atau NFC, lalu tetapkan pilot group. Setelah itu baru buat policy per IdP: siapa boleh enrollment, metode fallback apa yang tetap diizinkan, kapan enforcement mandatory dimulai, dan bagaimana admin memulihkan akun ketika key hilang.
Insight: YubiKey adalah kontrol autentikasi, bukan pengganti tata kelola IAM. Tanpa policy, recovery, dan audit, hardware security key hanya menjadi perangkat tambahan yang sulit dioperasikan.
Matriks IdP: Okta, Duo, dan Google Workspace
Matriks ini membantu tim memilih urutan implementasi. Tujuannya bukan mencari satu platform “terbaik”, melainkan melihat siapa mengontrol apa. Dalam proyek multi-IdP, kesalahan umum adalah mengaktifkan security key di satu portal, lalu menganggap seluruh aplikasi sudah terlindungi.
| Area kontrol | Okta | Cisco Duo | Google Workspace |
|---|---|---|---|
| Peran utama | SSO dan app sign-in policy | MFA, passwordless, dan proteksi aplikasi | 2-Step Verification untuk akun Google dan Admin Console |
| Standar teknis | Passkeys/FIDO2 WebAuthn | WebAuthn/security key dan passkey | Security key untuk 2SV/passkey sesuai dukungan akun |
| Enrollment user | Diatur melalui authenticator enrollment policy | User/admin menambah device sesuai policy | User menambah security key setelah 2SV diizinkan |
| Enforcement | App sign-in policy dan rule per app/group | Policy per aplikasi, group, dan metode autentikasi | OU/group enforcement untuk 2SV dan security key |
| Recovery | Faktor tambahan, admin reset, dan policy fallback | Device management, bypass code sesuai kontrol admin | Backup code/admin recovery dan akun cadangan |
| Audit | System log, sign-in signals, policy evaluation | Authentication log dan device state | Admin audit, login audit, dan security center sesuai edisi |

Untuk tim yang sudah memakai halaman YubiKey enterprise, matriks ini juga berguna saat menentukan SKU. Pengguna laptop modern mungkin butuh USB-C atau NFC. Workstation lama bisa membutuhkan USB-A. Admin dengan akses kritis biasanya perlu minimal dua key: satu primary, satu backup yang disimpan aman.
Implementasi YubiKey Okta di Identity Engine
Di Okta Identity Engine, jalur yang perlu dicek adalah authenticator dan app sign-in policy. Dokumentasi Okta menjelaskan penggunaan Passkeys (FIDO2 WebAuthn) authenticator untuk pendaftaran security key dan passkey. Untuk setup awal, gunakan dokumentasi Add the Passkeys authenticator sebagai rujukan admin.
Urutan aman untuk YubiKey Okta biasanya seperti ini:
- Aktifkan authenticator Passkeys/FIDO2 WebAuthn di tenant Okta yang sesuai.
- Buat enrollment policy untuk pilot group, bukan seluruh organisasi.
- Tentukan apakah security key menjadi required, optional, atau bagian dari authenticator assurance tertentu.
- Uji user registration dengan model YubiKey yang akan dipakai produksi.
- Terapkan app sign-in policy untuk aplikasi berisiko tinggi sebelum diperluas ke semua aplikasi.
Okta juga menyediakan panduan untuk phishing-resistant app sign-in policies. Di sinilah kebijakan menjadi penting. Jika sebuah aplikasi masih mengizinkan faktor lemah sebagai fallback tanpa kontrol, user experience mungkin terasa mulus, tetapi risiko bypass tetap terbuka.
Catatan implementasi Docotel: saat discovery, jangan hanya bertanya “Okta sudah support FIDO2 atau belum.” Pertanyaan yang lebih berguna adalah: group mana yang masuk scope, aplikasi mana yang butuh step-up, apakah ada perangkat bersama, apakah admin boleh bypass, dan log mana yang akan dipakai SOC.
Implementasi YubiKey Duo untuk Roaming Authenticator
Untuk YubiKey Duo, bedakan dua hal yang sering tercampur: YubiKey sebagai generator OTP legacy dan YubiKey sebagai security key berbasis WebAuthn/FIDO2. Artikel ini fokus pada pola kedua karena targetnya phishing-resistant MFA. Cisco Duo mendokumentasikan penggunaan YubiKeys with Duo dan pengelolaan metode autentikasi dalam Authentication Methods Security Guide.
Di sisi policy, pastikan roaming authenticator atau security key diizinkan untuk user dan aplikasi yang tepat. Jika organisasi memakai Universal Prompt, uji pengalaman user dari browser nyata, bukan hanya dari checklist admin. Browser, OS, WebView, dan kondisi endpoint bisa memengaruhi apakah prompt bisa membaca security key dengan benar.
Alur dasar yang aman:
- Tentukan aplikasi yang dilindungi Duo dan group pilot.
- Izinkan metode WebAuthn/security key sesuai kebijakan organisasi.
- Daftarkan YubiKey ke akun pilot, termasuk backup key.
- Uji login harian, step-up, dan recovery di beberapa browser yang dipakai user.
- Pantau authentication log sebelum enforcement diperketat.
Dokumentasi Duo untuk administration devices relevan untuk helpdesk karena tim support perlu tahu cara melihat, menambah, atau mencabut device. Hindari memakai istilah gateway lama sebagai default modern tanpa verifikasi arsitektur. Untuk banyak deployment saat ini, pembahasan yang lebih aman adalah Duo policy, Universal Prompt, Duo SSO bila digunakan, dan aplikasi yang benar-benar terintegrasi.
Implementasi YubiKey Google Workspace untuk Admin dan User
Untuk YubiKey Google Workspace, fokusnya adalah 2-Step Verification (2SV), security key enrollment, dan enforcement per OU atau group. Google menyediakan panduan Protect your business with 2-Step Verification yang menjelaskan aktivasi 2SV, metode verifikasi, dan enforcement admin.
Urutan praktisnya:
- Pastikan 2SV diizinkan untuk organisasi atau OU target.
- Mulai dari super admin, admin helpdesk, finance, legal, dan user dengan data sensitif.
- Minta user mendaftarkan minimal satu YubiKey, lalu siapkan key cadangan untuk akun kritis.
- Gunakan OU/group untuk enforcement bertahap agar helpdesk bisa mengamati masalah lebih dulu.
- Review login audit dan aktivitas admin setelah enforcement berjalan.
Akun super admin perlu perhatian khusus. Jika semua admin wajib memakai security key tetapi tidak ada akun cadangan, kehilangan key bisa berubah menjadi insiden operasional. Karena itu, recovery harus dirancang sebelum policy mandatory: admin cadangan, backup code yang dikelola aman, SOP reset, dan pencatatan approval.
Untuk organisasi yang juga memakai deploy YubiKey di Microsoft Entra ID, pola governance-nya mirip: mulai dari admin dan akun kritis, bukan seluruh user sekaligus. Bedanya, menu dan model policy mengikuti platform masing-masing.
SAML/OIDC: Kendalikan Akses dari IdP
Tidak semua aplikasi perlu diintegrasikan langsung dengan YubiKey. Untuk banyak aplikasi enterprise, jalur yang lebih bersih adalah menghubungkan aplikasi ke IdP melalui SAML atau OIDC, lalu enforce phishing-resistant authentication di level IdP. Aplikasi cukup mempercayai assertion atau token dari IdP; policy autentikasi tetap dikontrol di Okta, Duo SSO, Google, atau arsitektur IAM yang dipilih.
Pola ini mengurangi duplikasi. Tim tidak perlu mencari pengaturan security key di setiap aplikasi SaaS. Mereka cukup memastikan aplikasi masuk ke policy yang benar: finance dan admin console lebih ketat, aplikasi umum bertahap, aplikasi legacy ditangani dengan compensating control sampai bisa dimigrasikan.
Dalam workshop, buat peta aplikasi dengan empat kolom: IdP pengendali, protokol SSO, tingkat risiko, dan metode MFA wajib. Dari pengalaman integrasi Docotel, peta sederhana ini sering membuka masalah tersembunyi: ada aplikasi yang masih memakai akun lokal, ada admin shared account, atau ada vendor portal yang belum masuk monitoring.
Rollout Bertahap dari Pilot ke Enforcement
Rollout yang baik punya ritme. Jangan langsung mandatory ke semua user. Mulai dari 30-50 user pilot yang mewakili laptop modern, workstation lama, mobile workflow, admin kritis, dan user remote. Tujuannya bukan sekadar membuktikan YubiKey bisa login, tetapi membuktikan support model bisa bertahan.
Tahapan yang disarankan:
- Assessment. Petakan user, aplikasi, IdP, port perangkat, browser, risiko, dan proses recovery.
- Pilot optional. Izinkan enrollment untuk group kecil, kumpulkan error, dan cek log.
- Pilot required. Wajibkan YubiKey untuk admin dan aplikasi kritis.
- Expansion. Perluas ke unit yang siap, sambil menutup faktor lemah secara bertahap.
- Mandatory. Terapkan enforcement ke populasi target dengan pengecualian tertulis dan tanggal berakhir.
- Optimization. Review adoption, helpdesk ticket, log sign-in, dan kebijakan fallback.

Keputusan operasional: Mandatory enforcement hanya sehat jika backup key, recovery owner, dan pengecualian sementara sudah didefinisikan. Jika belum, pilot akan terlihat sukses tetapi produksi mudah tersendat.
Butuh peta rollout lintas IdP? Jadwalkan Workshop Integrasi YubiKey + IdP untuk memetakan Okta, Duo, Google Workspace, aplikasi SAML/OIDC, dan runbook helpdesk dalam satu rencana implementasi.

Troubleshooting Matrix untuk Tim Helpdesk
Troubleshooting harus disiapkan sebelum kickoff. Jika tim support baru belajar setelah user terkunci, rollout akan dianggap gagal walaupun konfigurasi teknisnya benar.
| Gejala | Kemungkinan penyebab | Tindakan pertama |
|---|---|---|
| Opsi security key tidak muncul di Okta | User tidak masuk enrollment policy atau authenticator belum aktif | Cek group, authenticator policy, dan app sign-in rule |
| Registrasi YubiKey gagal di Duo | Browser tidak kompatibel, roaming authenticator tidak diizinkan, atau device belum terbaca | Uji browser lain, cek effective policy, dan lihat authentication log |
| Google Workspace tidak meminta security key | 2SV belum di-enforce untuk OU/group target | Cek Admin Console, status 2SV user, dan tanggal enforcement |
| User tidak bisa login setelah key hilang | Backup key dan recovery path belum siap | Gunakan SOP recovery, validasi identitas, dan catat approval |
| USB/NFC tidak terdeteksi | Port diblokir, endpoint policy terlalu ketat, atau model key tidak sesuai | Uji perangkat lain, cek endpoint control, dan validasi SKU |
| Aplikasi SAML tetap menerima faktor lemah | App belum masuk policy high assurance | Cek rule assignment, group mapping, dan urutan policy |

Matrix ini sebaiknya masuk knowledge base internal. Tambahkan kolom owner, SLA respons, dan bukti audit yang harus disimpan. Untuk akun privileged, recovery tidak boleh hanya lewat chat informal. Gunakan approval tertulis, validasi identitas, dan log perubahan akses.
FAQ
Apakah satu YubiKey bisa dipakai untuk Okta, Duo, dan Google Workspace?
Bisa, selama model YubiKey, browser, OS, dan policy masing-masing platform mendukung. Namun setiap platform tetap perlu enrollment terpisah. Satu pendaftaran di Okta tidak otomatis mendaftarkan credential yang sama ke Duo atau Google Workspace.
Apa bedanya YubiKey OTP dan FIDO2/WebAuthn?
YubiKey OTP menghasilkan kode atau string yang bisa dipakai dalam alur tertentu. FIDO2/WebAuthn memakai public-key cryptography yang terikat ke domain layanan, sehingga lebih kuat terhadap phishing. Untuk artikel ini, fokusnya adalah FIDO2/WebAuthn.
Platform mana yang sebaiknya diaktifkan lebih dulu?
Mulai dari IdP yang mengontrol aplikasi paling kritis. Banyak organisasi memulai dari Okta untuk SSO, Google Workspace untuk super admin dan email, atau Duo untuk VPN dan aplikasi yang sudah dilindungi Duo. Urutan final mengikuti risiko dan kesiapan helpdesk.
Apakah semua user harus langsung wajib memakai YubiKey?
Tidak. Enforcement sebaiknya bertahap: optional enrollment, pilot required, admin critical, lalu perluasan ke user lain. Tahapan ini memberi waktu untuk menguji browser, port perangkat, backup key, dan SOP recovery.
Apakah YubiKey menggantikan SSO?
Tidak. YubiKey memperkuat autentikasi, sedangkan SSO mengatur akses ke aplikasi. Dalam arsitektur enterprise, YubiKey biasanya dipakai melalui IdP seperti Okta, Duo, atau Google Workspace, lalu IdP meneruskan akses ke aplikasi SAML/OIDC.
Berapa jumlah YubiKey yang ideal per user?
Untuk user biasa, minimal satu key bisa cukup jika recovery kuat. Untuk admin, finance, legal, dan akun privileged, siapkan dua key: satu untuk penggunaan harian dan satu backup yang disimpan aman sesuai SOP.
Apa tanda rollout YubiKey siap mandatory?
Minimal ada adoption pilot yang stabil, ticket helpdesk terkendali, backup key tersedia, recovery sudah diuji, audit log dipantau, dan pengecualian policy punya owner serta tanggal evaluasi.
Workshop Integrasi YubiKey + IdP
Integrasi YubiKey lintas Okta, Duo, dan Google Workspace bukan pekerjaan satu tombol. Yang menentukan keberhasilan adalah peta user dan aplikasi, policy per IdP, model YubiKey yang sesuai perangkat, helpdesk runbook, backup key, serta monitoring setelah enforcement.
Docotel dapat membantu menyusun workshop implementasi untuk organisasi yang ingin memperkuat akses dengan YubiKey hardware MFA, menata ulang policy IdP, dan menyiapkan rollout yang aman. Jika tim Anda sedang membandingkan metode MFA, baca juga perbandingan YubiKey dan authenticator app sebelum menentukan scope.
Untuk sesi awal, siapkan daftar IdP aktif, aplikasi SAML/OIDC prioritas, jumlah user pilot, tipe perangkat, serta proses recovery yang berjalan hari ini. Dari situ, rencana Workshop Integrasi YubiKey + IdP bisa dibuat lebih presisi: apa yang diaktifkan, siapa yang masuk pilot, kapan mandatory dimulai, dan bukti audit apa yang harus tersedia.
Disusun oleh: Tim Solution Architects Docotel
Dipublikasikan: 2026-09-07
Terakhir diperbarui: 2026-09-07

 Clara


Add comment