
 Clara
Kesalahan pengadaan YubiKey jarang terlihat pada hari kunci dibagikan. Biasanya baru muncul beberapa bulan kemudian, ketika administrator domain tidak bisa memakai kuncinya untuk smart card logon atau petugas lapangan mendapati kunci USB-C-nya tidak bisa dipakai pada ponsel yang hanya mengandalkan NFC untuk login. Memilih model YubiKey sebenarnya lebih mirip memetakan sistem dan peran daripada membandingkan brosur, dan pemetaan itu sebaiknya selesai sebelum purchase order terbit.
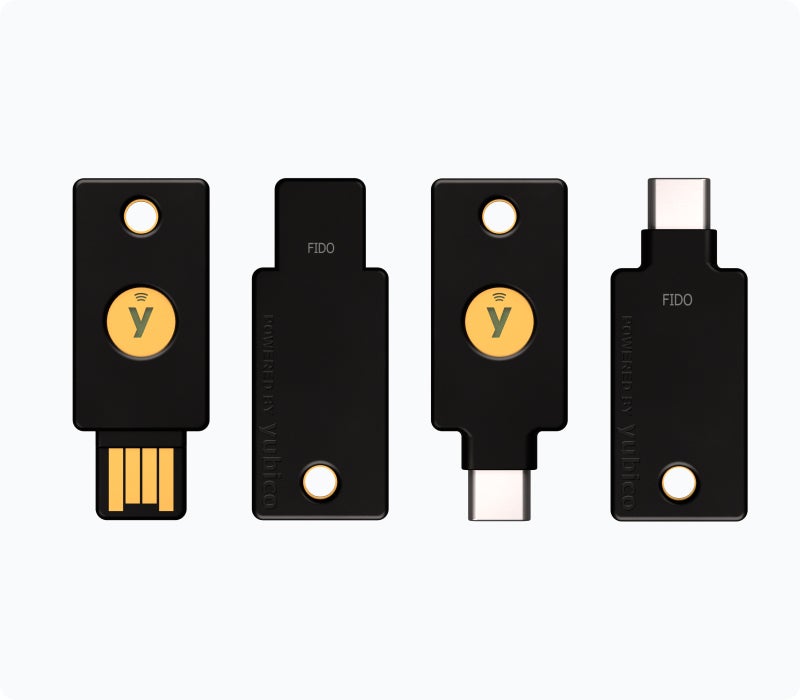
Tulisan ini berfokus pada keputusan per model. Untuk gambaran pengadaan dan peluncuran secara umum, Anda dapat membaca panduan lengkap memilih YubiKey untuk perusahaan. Spesifikasi dan ketersediaan yang ditawarkan DTI tercantum pada halaman YubiKey security key untuk perusahaan.
Mulai dari protokol, bukan dari bentuk kunci
Pertanyaan pertama yang perlu dijawab: aplikasi Anda berbicara dalam protokol apa? Satu lini YubiKey bisa berbeda jauh kemampuannya walaupun bentuknya mirip.
Bila seluruh login berjalan melalui penyedia identitas modern seperti Microsoft Entra ID atau Okta, FIDO2/WebAuthn biasanya sudah cukup. Mekanisme ini mengikat kredensial ke domain situs, sehingga kode yang dicuri lewat halaman palsu tidak punya padanan di sini. Cara kerja FIDO2 dan WebAuthn sudah kami uraikan terpisah.
Gambarannya berubah saat ada sistem lama. Windows smart card logon berbasis sertifikat Active Directory memerlukan PIV. VPN lama yang hanya menerima kode lewat RADIUS mungkin perlu OATH-HOTP atau Yubico OTP. Tim engineering yang menandatangani commit Git bisa membutuhkan OpenPGP. Ketiga kebutuhan itu tidak dapat dipenuhi Security Key Series, yang hanya mendukung FIDO2 dan U2F.
Perlu diingat, kode OTP yang dihasilkan YubiKey tetap bisa dipancing lewat situs palsu. Memakai kunci fisik tidak otomatis membuat alur OTP menjadi tahan phishing, sehingga jalur semacam ini sebaiknya diperlakukan sebagai jembatan sampai aplikasinya siap beralih.
Perbandingan model YubiKey menurut kebutuhan
| Model | Protokol utama | Konektor | Cocok untuk |
|---|---|---|---|
| Security Key NFC / C NFC | FIDO2, U2F | USB-A atau USB-C, NFC | Karyawan umum dengan aplikasi yang sudah mendukung WebAuthn |
| YubiKey 5 NFC / 5C NFC | FIDO2, U2F, PIV, OATH, OpenPGP, Yubico OTP | USB-A atau USB-C, NFC | Administrator TI dan lingkungan campuran |
| YubiKey 5 Nano / 5C Nano | Sama dengan seri 5 | USB-A atau USB-C, tanpa NFC | Workstation tetap, kunci tetap terpasang di port |
| YubiKey 5Ci | Sama dengan seri 5 | USB-C dan Lightning | Pengguna iPhone lama dengan port Lightning |
| YubiKey Bio (FIDO Edition) | FIDO2, U2F, verifikasi sidik jari | USB-A atau USB-C, tanpa NFC | Pengguna yang kesulitan mengelola PIN |
| YubiKey 5 FIPS | Protokol seri 5, modul tervalidasi FIPS | Varian USB-A, USB-C, NFC, Nano, Lightning | Kontrak atau audit yang mensyaratkan FIPS 140 |
Memetakan model ke peran di organisasi
Karyawan umum
Security Key C NFC sering menjadi pilihan paling ekonomis bagi staf yang hanya mengakses email, HRIS, dan aplikasi SaaS lewat SSO. Fungsinya terbatas, dan justru itu keunggulannya: lebih sedikit fitur yang perlu dikonfigurasi serta didukung helpdesk. Sebelum memilih, pastikan tidak ada aplikasi inti yang masih mengandalkan OTP atau sertifikat.
Administrator dan pengguna istimewa
Administrator domain, DBA core banking, dan pengelola konsol cloud lebih aman diberi YubiKey 5, karena pekerjaan mereka kerap melintasi konsol web modern dan sistem lama. PIV memungkinkan login Windows dengan sertifikat, sedangkan FIDO2 menjaga akses ke konsol web. OpenSSH sejak versi 8.2 juga mendukung kunci SSH berbasis FIDO, jadi tim infrastruktur dapat menyimpan kunci privat tanpa menaruhnya di disk laptop.
Workstation bersama dan klinis
Di rumah sakit, satu komputer ruang rawat bisa dipakai bergantian oleh beberapa perawat. Permenkes 24/2022 tentang rekam medis menuntut kerahasiaan dan pembatasan akses, tetapi tidak menunjuk jenis perangkat autentikasi tertentu. YubiKey Bio tampak menarik karena tidak ada PIN yang perlu diketik, hanya saja sidik jari tidak selalu terbaca saat tangan bersarung atau basah. Lakukan uji coba di satu bangsal dulu. Periksa juga kompatibilitas modul SIMRS dan arsip PACS, sebab tidak semua aplikasi klinis siap menerima WebAuthn.
Petugas lapangan dan pengguna ponsel
Teknisi yang menangani perangkat ATM atau staf cabang yang lebih sering bekerja dari ponsel perlu kunci NFC. Tempelkan kunci ke ponsel, sentuh, selesai. iPhone seri baru dan sebagian besar Android kelas bisnis mendukung alur ini, meski sebaiknya tetap diuji pada model ponsel yang benar-benar Anda pakai. Model 5Ci baru relevan bila armada Anda masih banyak memakai iPhone berport Lightning.
Kapan FIPS benar-benar dibutuhkan
FIPS 140 adalah standar validasi modul kriptografi dari NIST, Amerika Serikat. Sejauh yang kami ketahui, tidak ada aturan Indonesia yang secara umum mewajibkan token bersertifikat FIPS. POJK 11/POJK.03/2022 tentang penyelenggaraan teknologi informasi oleh bank umum meminta pengendalian keamanan yang memadai dan tidak menunjuk merek atau model token. UU 27/2022 tentang Pelindungan Data Pribadi pun mengatur kewajiban langkah teknis operasional di Pasal 35 tanpa menyebut produk tertentu. Pembahasan lebih rinci untuk sektor perbankan tersedia di artikel MFA berbasis risiko menurut POJK 11/2022.
Varian FIPS masuk akal bila ada dasar yang konkret: kontrak dengan mitra asing, kebijakan grup induk di luar negeri, atau keinginan menyelaraskan diri dengan tingkat AAL3 pada NIST SP 800-63B. Tanpa dasar seperti itu, selisih harganya bisa jadi lebih berguna untuk kunci cadangan.
Bila memilih FIPS, periksa dua hal. Cocokkan nomor sertifikat dan firmware dengan daftar Cryptographic Module Validation Program milik NIST, karena status validasi melekat pada versi tertentu. Pastikan juga prosedur enrolment menempatkan kunci dalam mode yang disetujui. Sekadar membeli varian FIPS belum tentu memenuhi klausul audit.
Firmware: detail kecil yang menentukan
Firmware YubiKey tidak dapat diperbarui. Versi yang tertanam saat pembelian akan melekat selama kunci itu dipakai, sehingga dua hal berikut perlu masuk ke spesifikasi pengadaan.
- Kapasitas kredensial. Firmware 5.7 menaikkan kapasitas passkey dari 25 menjadi 100. Selisih ini terasa pada akun yang memakai banyak layanan dengan discoverable credential.
- Perbaikan kerentanan. Yubico melalui advisory YSA-2024-03 mengakui celah side-channel ECDSA yang dikenal sebagai EUCLEAK pada firmware di bawah 5.7. Eksploitasinya menuntut akses fisik dan peralatan khusus, sehingga risikonya tergolong rendah bagi kebanyakan organisasi, tetapi auditor bisa saja menanyakannya.
Minta pemasok mencantumkan versi firmware minimum secara tertulis, lalu verifikasi sampel saat barang tiba memakai YubiKey Manager. Bila armada dibatasi per model, kebijakan seperti pembatasan AAGUID di Entra ID dapat menolak kunci di luar daftar yang disetujui. Pembatasan ini perlu diselaraskan dengan model yang dibeli, karena AAGUID dapat berbeda antarmodel dan antarversi firmware.
Menghitung jumlah kunci
Hitungan paling aman adalah dua kunci per pengguna: satu untuk harian, satu cadangan yang didaftarkan sejak hari pertama dan disimpan terpisah. Untuk peran dengan akses tinggi, aturan ini sebaiknya tidak ditawar, karena kunci tunggal yang hilang pada akhir pekan bisa berarti administrator tidak dapat masuk saat insiden terjadi.
Untuk staf umum, sebagian organisasi menekan biaya dengan satu kunci per orang ditambah stok terpusat dan alur pemulihan yang ketat melalui helpdesk. Risikonya terletak pada proses pemulihan itu sendiri. Bila reset cukup dilakukan lewat telepon, penyerang tinggal menyasar helpdesk. Catat juga setiap penerbitan, pengembalian, dan pemusnahan kunci, supaya ada jejak yang dapat ditunjukkan saat audit. Rantai pencatatan ini sejalan dengan kewajiban keamanan penyelenggara sistem elektronik dalam PP 71/2019.
Sebelum pembelian massal, lakukan pilot dengan 20 sampai 30 pengguna yang mewakili tiap peran, termasuk orang yang paling sering bekerja di luar kantor. Dua minggu biasanya cukup untuk memunculkan aplikasi yang terlewat. Setelah itu, pemetaan model dapat dituangkan dalam rencana yang lebih besar, seperti dibahas pada panduan MFA tahan phishing untuk enterprise dan perbankan.
Pertanyaan yang sering diajukan
Apa perbedaan YubiKey 5 dan Security Key Series?
Security Key Series hanya mendukung FIDO2 dan U2F. YubiKey 5 menambahkan PIV, OATH, OpenPGP, dan Yubico OTP, sehingga lebih sesuai untuk lingkungan yang masih memiliki sistem lama atau memerlukan login berbasis sertifikat.
Apakah bank di Indonesia wajib memakai YubiKey FIPS?
POJK 11/POJK.03/2022 tidak mewajibkan merek atau model token tertentu dan tidak menjadikan sertifikasi FIPS sebagai syarat umum. Kebutuhan FIPS biasanya berasal dari kontrak, kebijakan grup, atau hasil penilaian risiko internal bank.
Berapa YubiKey yang perlu disiapkan per karyawan?
Idealnya dua kunci, yaitu satu untuk pemakaian harian dan satu cadangan yang sudah didaftarkan. Untuk staf non-privileged, sebagian organisasi memakai satu kunci plus stok terpusat, dengan syarat proses verifikasi identitas saat pemulihan dilakukan secara ketat.
Apakah YubiKey bisa dipakai di ponsel?
Bisa, melalui NFC atau konektor yang sesuai dengan port ponsel. Model NFC paling fleksibel untuk iPhone dan Android modern, sedangkan YubiKey Bio tidak memiliki NFC. Uji dahulu pada aplikasi dan model ponsel yang dipakai organisasi Anda.
Pelajari YubiKey security key resmi dari DTI.


 Yovita Nabila


Add comment