
 Clara
Sebuah laptop kantor yang dilelang sebagai aset afkir masih bisa membawa seluruh isi kotak surat direksinya. Kasus seperti ini jarang terjadi karena niat jahat. Penyebabnya biasanya prosedur yang berhenti di tombol format. Di sinilah sanitasi data perangkat bekas berperan: memastikan bahwa media penyimpanan yang keluar dari kendali organisasi benar-benar tidak lagi berisi data yang bisa dipulihkan.
Artikel ini tidak membahas perbandingan teknik pemusnahan secara rinci. Fokusnya adalah titik rawan yang sering luput: momen ketika perangkat berpindah tangan, entah karena peremajaan, akhir masa sewa, garansi, atau donasi.
Mengapa perangkat bekas menjadi sumber data breach
Menghapus file hanya menghapus penunjuknya di sistem berkas. Isinya tetap ada di sektor disk sampai tertimpa data lain. Quick format bekerja dengan cara serupa. Perangkat lunak pemulihan gratis yang beredar luas sudah cukup untuk mengangkat dokumen, basis data, bahkan berkas kredensial dari disk yang dianggap kosong.
Beberapa riset independen yang membeli hard disk dan SSD bekas dari pasar daring berulang kali menemukan pola yang sama: sebagian besar unit masih menyimpan data pemilik sebelumnya, mulai dari foto pribadi hingga dokumen keuangan perusahaan. Pembelinya tidak perlu keahlian forensik. Mereka cukup penasaran.
SSD menambah lapisan masalah. Pengendali SSD menyebar tulisan ke banyak sel (wear leveling) dan menyimpan blok cadangan di area over-provisioning yang tidak terlihat oleh sistem operasi. Menimpa seluruh drive dengan nol dari tingkat OS belum tentu menyentuh area tersebut. Karena itu, perangkat flash memerlukan perintah sanitasi bawaan firmware atau metode kriptografis, bukan sekadar overwrite. Perbedaannya kami uraikan dalam panduan degaussing, penghancuran fisik, dan crypto-erase.
Untuk organisasi yang mengelola ratusan hingga ribuan unit, pendekatan manual satu per satu sulit diaudit. Layanan data sanitization bersertifikat dari DTI dirancang untuk kebutuhan ini: metode sesuai jenis media, verifikasi per unit, dan laporan yang dapat ditunjukkan kepada auditor.
Perangkat yang paling sering terlewat
Laptop dan PC desktop biasanya sudah masuk daftar. Masalahnya ada pada perangkat yang tidak dianggap sebagai “komputer” oleh tim pengadaan atau tim aset.
- Printer multifungsi dan mesin fotokopi. Banyak unit kelas kantor memiliki hard disk internal yang menyimpan salinan pindaian dan antrean cetak. Saat kontrak sewa berakhir, unit ditarik vendor beserta disknya.
- Mesin ATM dan CRM. PC internal ATM menyimpan log transaksi elektronik (electronic journal), konfigurasi, dan terkadang kunci terminal. Peremajaan armada ATM sering dikerjakan pihak ketiga.
- Server dan storage array yang habis masa sewa. Disk dalam konfigurasi RAID kerap dianggap tidak terbaca karena terpisah dari rangkaiannya. Anggapan ini keliru; rekonstruksi RAID adalah prosedur forensik rutin.
- Disk yang diklaim garansi. Disk rusak dikirim ke vendor untuk diganti, padahal kerusakan pada satu komponen tidak berarti piringan atau chip memorinya ikut rusak.
- Perangkat medis dan workstation radiologi. Workstation yang terhubung ke arsip PACS dapat menyimpan cache citra DICOM lengkap dengan identitas pasien.
- Ponsel dan tablet dinas. Reset pabrik pada perangkat modern umumnya efektif bila enkripsi perangkat aktif, tetapi hal ini perlu diverifikasi, bukan diasumsikan.
Kewajiban hukum saat perangkat berpindah tangan
Tidak ada peraturan di Indonesia yang mewajibkan satu metode sanitasi tertentu. Yang diatur adalah kewajiban hasilnya: data harus terlindungi sepanjang siklus hidupnya, termasuk saat dimusnahkan.
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mewajibkan pengendali data pribadi menjaga keamanan data yang diprosesnya, serta mengatur penghapusan dan pemusnahan data pribadi. Bila data pribadi bocor dari laptop yang dijual tanpa sanitasi, organisasi tetap berstatus pengendali yang lalai. UU PDP juga mewajibkan pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3 x 24 jam setelah kegagalan pelindungan diketahui. Ulasan lengkapnya ada di artikel kewajiban pemusnahan data pribadi menurut UU PDP.
PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik meletakkan tanggung jawab keandalan dan keamanan sistem elektronik kepada penyelenggara. Di sektor perbankan, POJK Nomor 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum menuntut pengelolaan risiko TI yang mencakup aset dan pihak penyedia jasa. Di layanan kesehatan, Permenkes Nomor 24 Tahun 2022 tentang Rekam Medis menegaskan kerahasiaan dan keamanan rekam medis elektronik.
Sebagai acuan teknis, praktik yang paling luas diterima adalah NIST SP 800-88, pedoman sanitasi media dari National Institute of Standards and Technology. Statusnya rujukan praktik terbaik, bukan regulasi Indonesia. Meski begitu, auditor dan regulator umumnya menerima laporan yang memetakan tiap unit ke kategori NIST tersebut.
Memilih tingkat sanitasi sesuai nasib perangkat
NIST SP 800-88 membagi sanitasi menjadi tiga tingkat. Pilihan yang tepat bergantung pada tingkat sensitivitas data dan ke mana perangkat akan pergi setelahnya.
| Skenario perangkat bekas | Tingkat NIST yang lazim | Catatan praktis |
|---|---|---|
| Laptop dipindahkan ke karyawan lain di unit yang sama | Clear | Overwrite logis memadai untuk HDD bila data berisiko rendah |
| Laptop atau server dijual, dilelang, atau didonasikan | Purge | Untuk SSD gunakan sanitize firmware atau crypto-erase, lalu verifikasi |
| Disk dikembalikan ke vendor sewa atau garansi | Purge | Bila disk rusak dan tidak bisa di-purge, pertimbangkan menahan disk (keep-your-drive) |
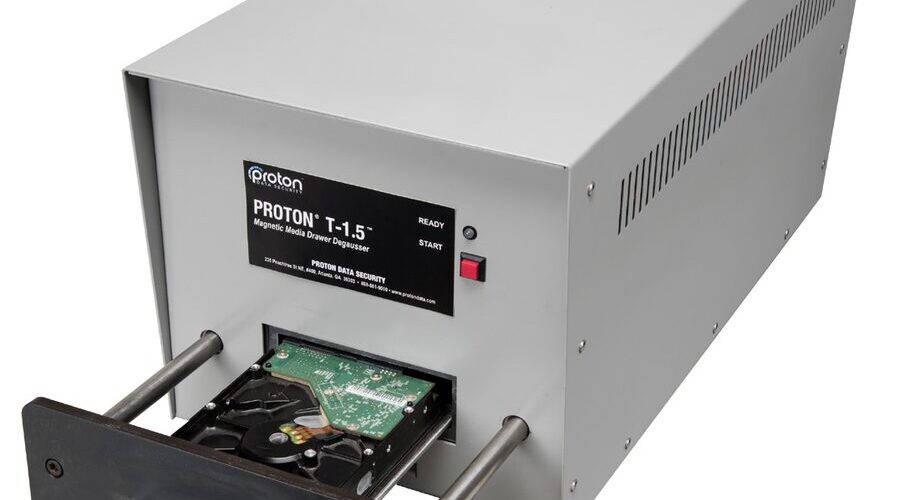
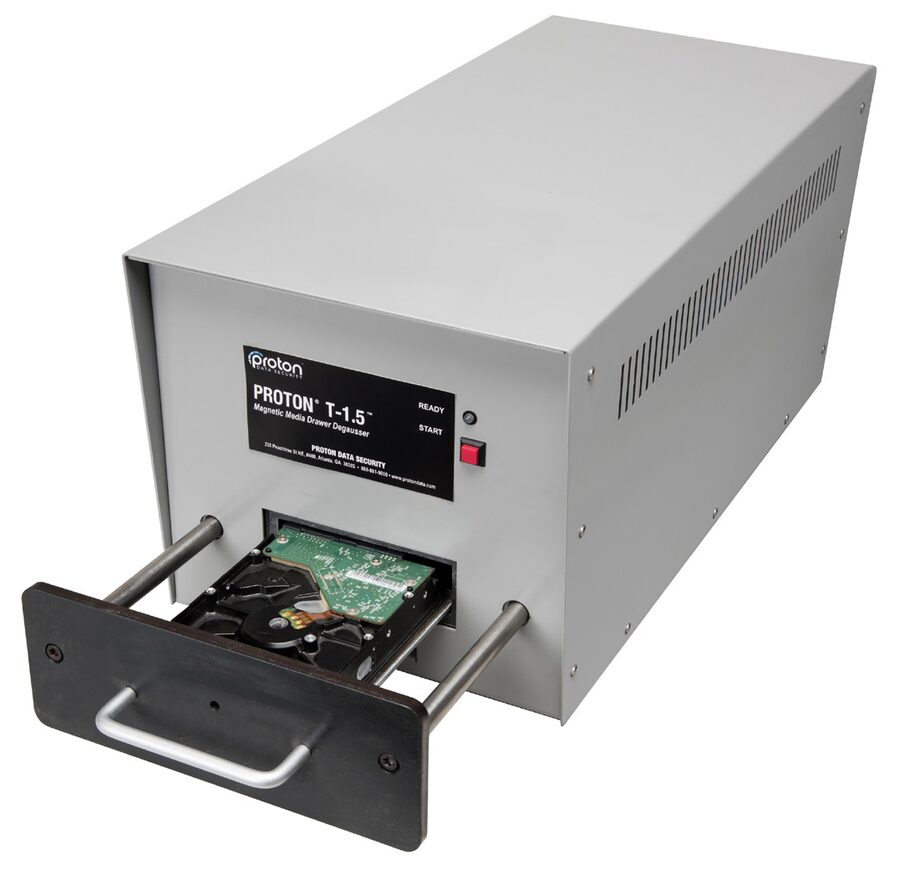
| Media berisi data nasabah, rekam medis, atau kunci kriptografi yang tidak akan dipakai lagi | Destroy | Degaussing untuk media magnetik, penghancuran fisik untuk SSD dan flash |
Degaussing tidak berpengaruh pada SSD karena penyimpanannya bukan magnetik. Kesalahan ini masih sering ditemukan di lapangan, terutama ketika satu prosedur lama diterapkan ke seluruh armada yang kini sudah bercampur antara HDD dan SSD.
Prosedur yang bisa dipertanggungjawabkan
Metode yang benar baru separuh pekerjaan. Separuh sisanya adalah bukti. Ketika auditor atau regulator bertanya ke mana disk server lama Anda, jawaban “sudah dihapus vendor” tidak cukup.
Inventaris berbasis nomor seri
Catat nomor seri setiap media penyimpanan, bukan hanya nomor aset perangkatnya. Satu server bisa berisi dua belas disk, dan masing-masing perlu jejaknya sendiri.
Chain-of-custody
Dokumentasikan siapa yang memegang perangkat, kapan, dan di mana, sejak dicabut dari rak sampai disanitasi. Celah paling rawan biasanya ada di gudang transit, ketika perangkat sudah tidak aktif tetapi belum diproses.
Sanitasi on-site atau off-site
Untuk data berklasifikasi tinggi, banyak organisasi memilih sanitasi di lokasi sendiri agar media tidak pernah keluar gedung dalam keadaan berisi data. Off-site bisa diterima bila pengangkutan tersegel dan tercatat.
Verifikasi dan sertifikat
Setiap unit sebaiknya diverifikasi setelah sanitasi, lalu diterbitkan sertifikat yang memuat nomor seri, metode, tingkat NIST, tanggal, dan petugas. Elemen yang perlu ada dalam dokumen ini kami bahas di anatomi sertifikat pemusnahan data.
Kontrak dengan vendor sewa dan pihak ketiga
Banyak kebocoran dari perangkat bekas berawal dari kontrak yang tidak mengatur nasib media penyimpanan. Periksa kembali perjanjian sewa perangkat, kontrak pemeliharaan ATM, dan kontrak garansi server. Klausul yang patut ada antara lain hak organisasi untuk menahan disk rusak, kewajiban vendor menyerahkan bukti sanitasi per nomor seri, serta hak audit atas proses tersebut. Tanpa klausul ini, tanggung jawab hukum tetap berada pada Anda sebagai pengendali data, sementara kendali atas perangkat sudah berpindah ke pihak lain.
Pertanyaan yang sering diajukan
Apakah format ulang hard disk sudah cukup sebelum laptop dijual?
Tidak. Format, terutama quick format, hanya membuat ulang struktur sistem berkas. Data lama masih dapat dipulihkan dengan perangkat lunak pemulihan umum. Untuk perangkat yang keluar dari organisasi, gunakan metode setingkat purge menurut NIST SP 800-88 dan verifikasi hasilnya.
Apakah UU PDP mewajibkan metode sanitasi tertentu?
Tidak. UU PDP mewajibkan pengendali menjaga keamanan data pribadi serta melakukan penghapusan dan pemusnahan sesuai ketentuan, tanpa menetapkan teknik tertentu. Pemilihan metode menjadi tanggung jawab organisasi, sehingga dokumentasi dan acuan standar seperti NIST SP 800-88 penting sebagai bukti kehati-hatian.
Bagaimana dengan SSD yang rusak dan tidak bisa dibaca lagi?
SSD yang gagal dikenali sistem tetap dapat menyimpan data di chip memorinya. Karena perintah sanitasi firmware tidak bisa dijalankan, opsi yang aman adalah penghancuran fisik hingga ukuran partikel yang memadai, disertai pencatatan nomor seri dan sertifikat.
Apakah perangkat yang dienkripsi penuh masih perlu disanitasi?
Enkripsi penuh mengurangi risiko secara signifikan, dan penghapusan kunci enkripsi (crypto-erase) diakui sebagai metode purge bila diterapkan dengan benar. Namun Anda tetap perlu memastikan enkripsi memang aktif sejak awal, kunci benar-benar dihapus, dan prosesnya tercatat. Tanpa bukti itu, perangkat sebaiknya diperlakukan seperti media yang tidak terenkripsi.
DTI menyediakan jasa pemusnahan data HDD dan SSD dari DTI.


 Yovita Nabila


Add comment