
 Clara
Pertanyaan “apa itu data destruction pemusnahan data” kini rutin muncul dalam agenda komite risiko dan rapat audit internal di Indonesia. Pemicunya jelas: sejak UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) melewati masa penyesuaian dua tahun pada Oktober 2024, menyimpan data melebihi kebutuhan bukan lagi sekadar inefisiensi penyimpanan, melainkan eksposur hukum. Artikel ini membahas definisi pemusnahan data, metode yang tersedia, kerangka standar NIST SP 800-88, kaitannya dengan Pasal 44 UU PDP, serta alasan sertifikat pemusnahan menjadi bukti yang paling dicari auditor.
Apa Itu Data Destruction: Pemusnahan Data agar Tidak Dapat Dipulihkan
Data destruction adalah proses terkendali untuk membuat data pada suatu media penyimpanan tidak dapat lagi dibaca, direkonstruksi, atau dipulihkan — baik oleh pemilik media maupun oleh pihak lain yang memperolehnya di kemudian hari. Prosesnya dapat dilakukan secara logis (menimpa data, menghapus kunci enkripsi), secara elektromagnetik (degaussing pada media magnetik), maupun secara fisik (shredding, disintegrasi, pelelehan).
Penting membedakan tiga istilah yang sering tertukar. Penghapusan (deletion) hanya memutus penunjuk berkas pada sistem berkas; datanya masih utuh di sektor penyimpanan. Sanitasi media (media sanitization) adalah payung besar yang mencakup seluruh teknik untuk menihilkan data. Pemusnahan (destruction) adalah tingkat paling tegas: media itu sendiri dibuat tidak dapat digunakan kembali.
UU PDP sendiri memisahkan kedua konsep ini secara eksplisit. Pasal 43 mengatur kewajiban penghapusan Data Pribadi, sementara Pasal 44 mengatur kewajiban pemusnahan Data Pribadi. Keduanya bukan sinonim, dan pembedaan inilah yang kerap luput saat organisasi menyusun kebijakan retensi.
Mengapa Delete, Format, dan Factory Reset Belum Cukup
Kesalahan paling umum di lapangan adalah menganggap perintah delete, quick format, atau factory reset sebagai bentuk pemusnahan. Pada hard disk drive (HDD), format cepat hanya menulis ulang tabel alokasi; isi sektor tetap dapat dibaca dengan peranti lunak forensik gratis. Ditambah lagi, sektor yang sudah dipetakan ulang (remapped sectors) tidak tersentuh perintah tulis biasa dan masih dapat menyimpan sisa data.
Pada solid state drive (SSD), persoalannya lebih rumit. Mekanisme wear leveling menyebar penulisan ke seluruh sel flash, dan area over-provisioning tidak terlihat oleh sistem operasi. Akibatnya, penimpaan satu-lewat pada SSD tidak menjamin seluruh salinan data tersentuh. Metode yang tepat untuk SSD adalah perintah sanitasi bawaan perangkat (block erase), cryptographic erase, atau penghancuran fisik dengan ukuran partikel yang memadai.
Risiko yang sama berlaku pada arsitektur virtual dan cloud: satu volume yang dihapus tidak otomatis memusnahkan snapshot, replika, dan salinan cadangan yang tersebar. Inventarisasi lokasi data harus mendahului eksekusi pemusnahan.
Ketiga perintah di atas tidak dirancang sebagai metode sanitasi media dan tidak menghasilkan bukti audit.
Standar NIST SP 800-88: Clear, Purge, dan Destroy
Rujukan teknis yang paling luas dipakai adalah NIST Special Publication 800-88 Revision 1, Guidelines for Media Sanitization, terbitan National Institute of Standards and Technology Amerika Serikat. Dokumen ini tidak berstatus regulasi di Indonesia, tetapi digunakan sebagai praktik terbaik oleh auditor TI, penyedia layanan, dan tim keamanan informasi. NIST SP 800-88 membagi sanitasi ke dalam tiga tingkat berdasarkan seberapa canggih upaya pemulihan yang ingin ditahan.
| Tingkat | Definisi | Contoh Teknik | Media Dapat Dipakai Ulang? |
|---|---|---|---|
| Clear | Menahan pemulihan melalui antarmuka baca/tulis standar | Overwriting satu atau beberapa lewat, reset logis | Ya |
| Purge | Menahan pemulihan bahkan dengan teknik laboratorium mutakhir | ATA/NVMe Secure Erase, block erase, cryptographic erase, degaussing (khusus media magnetik) | Umumnya ya, kecuali degaussing pada HDD modern |
| Destroy | Media dihancurkan sehingga mustahil dibaca kembali | Shredding, disintegrasi, penghalusan, pelelehan, insinerasi | Tidak |
Dua catatan yang sering disalahpahami. Pertama, sejak Revisi 1, NIST tidak lagi mensyaratkan penimpaan berulang tujuh atau tiga puluh lima lewat untuk drive ATA modern; satu lewat yang terverifikasi dinilai memadai untuk kategori Clear. Kedua, NIST menempatkan verifikasi dan dokumentasi sebagai bagian tak terpisahkan dari proses — bukan langkah opsional setelah media dimusnahkan.
Mencocokkan Metode dengan Jenis Media
Tidak ada satu metode yang cocok untuk semua media. Degaussing bekerja dengan menghancurkan pola magnetik, sehingga efektif pada HDD dan pita magnetik, tetapi tidak berpengaruh sama sekali pada SSD, USB flash drive, atau kartu memori yang menyimpan data sebagai muatan listrik pada sel NAND. Sebaliknya, cryptographic erase hanya bermakna bila media memang terenkripsi penuh sejak awal dan kunci benar-benar dimusnahkan. Perbandingan mendalam antar-metode dapat Anda baca pada ulasan degaussing vs shredding untuk HDD dan SSD serta pembahasan degaussing, penghancuran fisik, dan crypto-erase.
UU PDP Pasal 44 dan Dasar Hukum Pemusnahan Data di Indonesia
Pasal 44 UU PDP mewajibkan Pengendali Data Pribadi melakukan pemusnahan Data Pribadi dalam keadaan tertentu — antara lain ketika masa retensi telah berakhir, terdapat permintaan dari Subjek Data Pribadi, atau data diperoleh dan diproses secara melawan hukum. Ketentuan teknis lebih lanjut didelegasikan kepada Peraturan Pemerintah, sehingga organisasi perlu mengikuti perkembangan aturan pelaksananya alih-alih menganggap kewajiban ini bersifat sukarela.
Konsekuensi kelalaian tidak ringan. UU PDP mengatur sanksi administratif berupa peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan Data Pribadi, hingga denda administratif dengan pagu 2% dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran. Kerangka kewajibannya diuraikan lebih rinci pada artikel kewajiban pemusnahan data pribadi menurut UU PDP.
Di luar UU PDP, terdapat lapisan aturan lain yang relevan: UU ITE beserta perubahannya mengatur hak subjek atas penghapusan informasi elektronik yang tidak relevan, sementara PP No. 71 Tahun 2019 membebankan kewajiban tata kelola data pada Penyelenggara Sistem Elektronik. Ketentuan sektoral juga berlaku — sektor perbankan tunduk pada ketentuan Otoritas Jasa Keuangan mengenai penyelenggaraan teknologi informasi bank umum yang mencakup siklus hidup data (lihat pembahasan pemusnahan data perbankan berdasarkan POJK dan PADK), sedangkan fasilitas kesehatan terikat Permenkes No. 24 Tahun 2022 yang menetapkan rekam medis elektronik disimpan paling singkat 25 tahun sejak kunjungan terakhir pasien sebelum dapat dimusnahkan.
Mengapa Sertifikat Pemusnahan Penting untuk Audit
Dalam audit, pernyataan lisan bahwa “drive sudah dihancurkan” tidak memiliki nilai pembuktian. Yang dinilai auditor adalah rantai bukti yang dapat ditelusuri dari nomor seri media hingga metode dan waktu eksekusi. NIST SP 800-88 bahkan menyediakan templat Certificate of Sanitization pada lampirannya, dan praktik pembuatan berita acara pemusnahan telah lama menjadi norma dalam regulasi perlindungan data pribadi di Indonesia.
Sertifikat pemusnahan yang layak audit sekurang-kurangnya memuat:
- Identitas organisasi pemilik data dan pelaksana pemusnahan, termasuk nama serta tanda tangan personel yang bertanggung jawab.
- Daftar media secara individual: jenis, merek, kapasitas, dan nomor seri — bukan sekadar jumlah unit.
- Metode yang digunakan dan tingkat sanitasi yang dicapai menurut NIST SP 800-88 (Clear, Purge, atau Destroy).
- Tanggal, lokasi eksekusi, serta keterangan apakah dilakukan on-site atau off-site.
- Hasil verifikasi pasca-pemusnahan dan nama saksi atau auditor yang menyaksikan.
- Rujukan pada nomor kontrak, work order, atau kebijakan retensi yang mendasari.
Struktur dokumen ini serta cara membacanya diuraikan pada artikel anatomi sertifikat pemusnahan data. Bagi institusi kesehatan, pertimbangan tambahan terkait data pasien dibahas pada panduan data sanitization rumah sakit.
Menyusun Program Pemusnahan Data yang Dapat Dipertahankan
Program yang matang bergerak dari kebijakan, bukan dari perangkat. Mulailah dengan menetapkan jadwal retensi per kategori data beserta dasar hukumnya, lalu susun inventaris media yang mencakup perangkat aktif, arsip, cadangan, dan aset yang sudah dinonaktifkan. Tentukan tingkat sanitasi berdasarkan klasifikasi data dan rencana pemanfaatan media selanjutnya: media yang akan dipakai ulang secara internal cukup pada tingkat Purge, sedangkan media berisi data pribadi atau rahasia yang akan keluar dari kendali organisasi sebaiknya diarahkan ke tingkat Destroy.
Selanjutnya, pastikan rantai penguasaan (chain of custody) terdokumentasi sejak media diambil dari rak hingga dimusnahkan, terapkan verifikasi sampel secara independen, dan simpan sertifikat pemusnahan bersama catatan retensi selama masa yang ditentukan kebijakan audit Anda. Terakhir, tinjau ulang program ini secara berkala — perubahan teknologi penyimpanan dan terbitnya aturan pelaksana UU PDP dapat mengubah metode yang dianggap memadai.
Pertanyaan yang sering diajukan
Apakah data destruction sama dengan data sanitization? Tidak sepenuhnya. Data sanitization adalah istilah payung untuk semua teknik menihilkan data, termasuk penimpaan dan penghapusan kunci kriptografis yang membuat media masih dapat digunakan kembali. Data destruction merujuk pada tingkat paling tegas, yaitu ketika media itu sendiri dibuat tidak dapat berfungsi lagi.
Apakah UU PDP mewajibkan metode pemusnahan tertentu? UU PDP mewajibkan pemusnahan Data Pribadi dalam kondisi yang diatur Pasal 44, tetapi tidak menyebut metode teknis tertentu secara spesifik; ketentuan lebih lanjut didelegasikan pada peraturan pelaksana. Karena itu organisasi umumnya merujuk standar teknis seperti NIST SP 800-88 untuk membuktikan bahwa metode yang dipilih memadai.
Bisakah SSD dimusnahkan dengan degausser? Tidak. Degaussing hanya efektif pada media yang menyimpan data secara magnetik seperti HDD dan pita. SSD menyimpan data sebagai muatan listrik pada sel NAND, sehingga memerlukan cryptographic erase, perintah sanitasi bawaan perangkat, atau penghancuran fisik.
Berapa lama sertifikat pemusnahan perlu disimpan? Tidak ada satu angka universal. Acuan praktisnya adalah menyelaraskan masa simpan sertifikat dengan periode retensi dokumen audit dan ketentuan sektoral yang berlaku bagi organisasi Anda, misalnya aturan kearsipan perbankan atau ketentuan rekam medis. Sertifikat berfungsi sebagai bukti kepatuhan, sehingga harus tersedia selama kewajiban pembuktian masih berjalan.
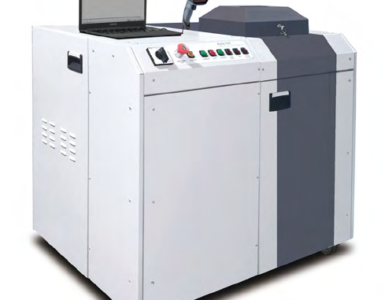
DTI menyediakan jasa pemusnahan data HDD dan SSD dari DTI.



Add comment