
 Clara
Sebuah kantor cabang mengganti 40 PC, dua server, dan satu mesin ATM dalam program peremajaan perangkat tiga tahunan. Perangkat lama dikumpulkan di gudang, lalu ditawar pedagang barang bekas. Enam bulan kemudian auditor internal bertanya satu hal sederhana: mana bukti bahwa disk di dalam perangkat itu sudah kosong? Pada saat itulah ITAD (IT asset disposition) tidak lagi menjadi urusan gudang. Ia sudah menjadi urusan kepatuhan.
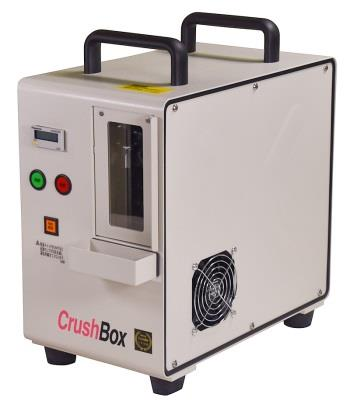
ITAD adalah proses terkendali untuk melepas aset TI yang sudah tidak dipakai. Prosesnya dimulai dari pencatatan, lalu penarikan, sanitasi media penyimpanan, sampai keputusan akhir: dipakai ulang, dijual, didaur ulang, atau dihancurkan. Bagian yang paling sering dianggap remeh justru menyimpan risiko terbesar, yaitu data di dalam media. Layanan data sanitization dan pemusnahan data bersertifikat berada tepat di tengah alur ini. Artikel ini membahas alurnya dari awal sampai akhir. Kalau yang Anda cari adalah metode pemusnahan untuk tiap jenis media, kami sudah mengulasnya di perbandingan degaussing, penghancuran fisik, dan crypto-erase.
Mengapa ITAD perlu alur tertulis, bukan sekadar berita acara
Banyak organisasi sudah punya berita acara penghapusan aset. Masalahnya, dokumen itu biasanya hanya mencatat unit, misalnya “10 unit PC merek X”, tanpa nomor seri disk, tanpa metode sanitasi, dan tanpa tanda tangan pihak yang benar-benar memegang perangkat selama perjalanan. Dokumen semacam itu cukup untuk penghapusbukuan aset, tetapi lemah sebagai bukti perlindungan data.
Kerangka hukumnya sudah jelas. UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data memusnahkan atau menghapus data pribadi yang tidak lagi diperlukan, dan tanggung jawab itu tetap melekat ketika pekerjaannya diserahkan ke pihak lain. Rinciannya kami bahas di kewajiban pemusnahan data pribadi menurut UU PDP. PP No. 71 Tahun 2019 menuntut penyelenggara sistem elektronik menjaga keamanan data sepanjang siklus hidupnya. Bank memiliki kewajiban tambahan dalam POJK No. 11/POJK.03/2022 tentang penyelenggaraan teknologi informasi. Bagi organisasi yang menerapkan ISO/IEC 27001:2022, kontrol 7.14 (pembuangan atau penggunaan ulang peralatan secara aman) dan 8.10 (penghapusan informasi) akan menjadi bahan pertanyaan auditor.
Tidak satu pun regulasi tersebut menetapkan metode pemusnahan tertentu. Yang diminta adalah hasilnya: data tidak dapat dipulihkan, dan Anda dapat membuktikannya.
Alur ITAD dari inventaris aset sampai sertifikat pemusnahan
Secara praktis, alur ITAD yang dapat dipertanggungjawabkan terdiri dari enam tahap. Setiap tahap menghasilkan bukti yang akan diperiksa pada tahap berikutnya.
| Tahap | Kegiatan utama | Bukti yang dihasilkan |
|---|---|---|
| 1. Inventaris | Mencatat unit dan setiap media penyimpanan di dalamnya | Daftar aset dengan nomor seri unit dan nomor seri disk |
| 2. Klasifikasi dan keputusan disposisi | Menentukan sensitivitas data, masa retensi, dan tujuan akhir aset | Lembar keputusan disposisi yang disetujui pemilik data |
| 3. Penarikan dan chain-of-custody | Mengemas, menyegel, dan memindahkan aset | Formulir serah terima bernomor, foto segel |
| 4. Sanitasi atau pemusnahan | Clear, purge, atau destroy sesuai jenis media | Log perangkat lunak penghapusan atau rekaman pemusnahan fisik |
| 5. Verifikasi | Memeriksa ulang hasil sanitasi | Laporan verifikasi per nomor seri |
| 6. Sertifikat dan penutupan | Menerbitkan sertifikat dan memutakhirkan register aset | Sertifikat pemusnahan, catatan penghapusbukuan |
1. Inventaris: hitung media, bukan hanya unit
CMDB atau register aset tetap umumnya mencatat laptop, server, dan printer sebagai satu baris. Untuk ITAD, satu baris itu harus dipecah. Satu server bisa berisi delapan disk dalam konfigurasi RAID ditambah satu SSD untuk boot. Mesin ATM memiliki PC inti dengan HDD atau SSD sendiri. Printer multifungsi di lantai kantor sering menyimpan antrean cetak dan hasil pindai di disk internal. Laptop generasi baru memakai SSD yang disolder ke motherboard, sehingga disknya tidak bisa dicabut dan dihancurkan terpisah.
Catat nomor seri setiap media. Di tahap akhir, angka inilah yang dicocokkan dengan sertifikat. Selisih satu disk saja sudah cukup untuk membuat temuan audit.
2. Klasifikasi data dan keputusan disposisi
Tidak semua aset harus dihancurkan. Laptop yang akan dipakai ulang oleh divisi lain cukup melalui tingkat clear. Perangkat yang dijual ke pihak luar sebaiknya melalui purge yang terverifikasi. Media rusak, yang tidak dapat ditimpa, harus melalui destroy. Tiga tingkat ini berasal dari NIST SP 800-88, pedoman yang paling banyak dijadikan acuan di Indonesia walaupun bukan regulasi nasional.
Sebelum memutuskan, periksa juga kewajiban retensi. Arsip yang masuk jadwal retensi berdasarkan UU No. 43 Tahun 2009 tentang Kearsipan tidak boleh ikut musnah hanya karena perangkatnya diganti. Rumah sakit wajib memastikan data di storage PACS atau server rekam medis elektronik sudah dimigrasikan dan masih memenuhi masa simpan yang diatur Permenkes No. 24 Tahun 2022 sebelum media lamanya dilepas.
3. Penarikan dan chain-of-custody
Risiko paling sering terjadi di perjalanan, bukan di mesin penghancur. Chain-of-custody yang baik mencatat setiap perpindahan tangan: dari pengguna ke tim TI, dari tim TI ke gudang, dari gudang ke penyedia ITAD. Media dimasukkan ke kantong atau kontainer bersegel bernomor, segel difoto, dan formulir serah terima ditandatangani kedua pihak di setiap titik. Bila segel rusak saat diterima, kejadian itu harus dicatat, jangan dirapikan diam-diam.
4. Sanitasi atau pemusnahan
Metodenya mengikuti jenis media. Degaussing efektif untuk HDD dan pita magnetik, tetapi tidak berpengaruh pada SSD karena SSD menyimpan data di sel flash, bukan dalam medan magnet. Untuk SSD, pilihannya adalah perintah purge bawaan firmware, crypto-erase pada drive yang mendukung enkripsi mandiri, atau penghancuran fisik dengan ukuran partikel yang cukup kecil agar chip memori ikut hancur.
5. Verifikasi
Langkah ini sering dilewati. Untuk penghapusan berbasis perangkat lunak, lakukan pembacaan ulang pada sampel sektor atau gunakan alat forensik untuk memastikan tidak ada data yang tersisa. Untuk penghancuran fisik, rekam prosesnya dan cocokkan jumlah media yang masuk dengan daftar inventaris sebelum mesin dinyalakan.
6. Sertifikat pemusnahan dan penutupan register
Sertifikat yang layak audit memuat nomor seri media, metode, tanggal, lokasi, petugas pelaksana, dan saksi dari pihak Anda. Sertifikat yang hanya menyebut “telah dimusnahkan sejumlah 50 unit” tidak akan banyak membantu. Komponen apa saja yang sebaiknya ada kami uraikan di anatomi sertifikat pemusnahan data. Setelah sertifikat diterima, cocokkan dengan inventaris tahap 1, lalu tutup aset di register dan proses penghapusbukuannya. Sisa fisik yang tidak dijual sebaiknya diserahkan ke pengolah limbah elektronik berizin, karena sebagian komponennya tergolong limbah B3 menurut PP No. 22 Tahun 2021.
Titik rawan yang sering muncul saat audit ITAD
- Disk cadangan di lemari ruang server. Disk yang dicabut saat penggantian RAID beberapa tahun lalu jarang tercatat sebagai aset.
- Perangkat sewaan. Laptop atau printer milik lessor dikembalikan saat kontrak selesai, lengkap dengan disknya, karena kontrak tidak mengatur sanitasi.
- Klaim garansi disk rusak. Disk yang dikirim ke vendor untuk penggantian masih berisi data. Opsi keep-your-drive dalam kontrak dukungan layak dipertimbangkan.
- Selisih nomor seri. Jumlah media di sertifikat tidak sama dengan jumlah di inventaris, dan tidak ada yang bisa menjelaskan sebabnya.
- Kartu memori dan token. Media kecil di perangkat EDC, kamera CCTV, atau DVR sering terlewat dari daftar.
On-site atau off-site?
Pemusnahan di lokasi Anda memangkas risiko perjalanan dan memungkinkan saksi internal melihat langsung prosesnya. Cara ini cocok untuk media berisi data nasabah atau data pasien. Pemusnahan di fasilitas penyedia lebih efisien untuk volume besar, dengan syarat chain-of-custody-nya rapat. Banyak organisasi menggabungkan keduanya: media paling sensitif dihancurkan di lokasi, sedangkan sisa unit tanpa disk dikirim untuk didaur ulang.
Pertanyaan yang sering diajukan
Apa bedanya ITAD dengan sekadar memformat ulang perangkat?
Format ulang hanya menghapus struktur sistem berkas. Datanya masih bisa dipulihkan dengan alat yang mudah didapat. ITAD mencakup sanitasi yang sesuai jenis media, verifikasi, dan dokumentasi yang membuktikan data tidak dapat dipulihkan.
Apakah regulasi Indonesia mewajibkan metode pemusnahan tertentu?
Tidak. UU PDP, PP 71/2019, dan POJK 11/POJK.03/2022 mengatur kewajiban melindungi dan memusnahkan data, tetapi tidak menetapkan metode tertentu. NIST SP 800-88 umum dipakai sebagai acuan teknis untuk memilih clear, purge, atau destroy.
Kalau pemusnahan dikerjakan pihak ketiga, siapa yang bertanggung jawab?
Tanggung jawab tetap ada pada pengendali data. Karena itu, kontrak dengan penyedia ITAD perlu mengatur chain-of-custody, metode, verifikasi, dan format sertifikat, dan Anda sebaiknya menempatkan saksi internal.
Berapa lama sertifikat pemusnahan perlu disimpan?
Tidak ada angka tunggal yang berlaku umum. Praktik yang aman adalah menyimpannya selama masa retensi dokumen audit internal Anda dan selama data terkait masih mungkin dipersoalkan, berdampingan dengan berita acara penghapusbukuan aset.
DTI menyediakan jasa pemusnahan data HDD dan SSD dari DTI.



Add comment